Directory Synchronization Agent (DSA) をインストールする
ディレクトリのユーザーとグループを OpenLM Platform に同期するには、ディレクトリにアクセスできるマシンに Directory Synchronization Agent (DSA) をインストールします。DSA はローカルディレクトリ (LDAP) またはクラウドディレクトリ (Microsoft Entra ID、Google、Okta) を読み取り、ユーザーとグループのデータを Directory Synchronization Service (DSS) を介して OpenLM Platform に送信します。
DSA の設定はインストールウィザードで一度だけ行います。その後は Directory Sync で DSA を承認し、同期する対象を指定します。
開始する前に
次の前提条件を確認します。
- マシンがシステム要件を満たしている。
- ディレクトリにネットワークでアクセスできる 64 ビットの Windows マシンを選びます。ローカルディレクトリ (LDAP) の場合、マシンはディレクトリサーバーにアクセスできる必要があります。既定のポートは 389、SSL を使用する場合は 636 です。グローバルカタログ経由で同期する場合のポートは 3268、SSL を使用する場合は 3269 です。詳しくはグローバルカタログとのディレクトリ同期を参照してください。クラウドディレクトリ (Microsoft Entra ID、Google、Okta) の場合は、インターネットにアクセスできる必要があります。
- マシンから OpenLM Platform への送信 HTTPS (ポート 443) を許可している。OpenLM Platform への接続はすべて DSA 側から開始するため、インターネットからマシンへの受信アクセスは必要ありません。
- この DSA 用に、種類が Dsa の認証ファイルを生成している。Encrypted authorization client はオフのままにします。インストーラーが受け付けるのは、
dsa-authorization.jsonという名前の暗号化されていないファイルだけです。 - 管理者アカウントで Windows にサインインしている。
- OpenLM Platform を自社のサーバーで運用している場合は、先に接続オプションを選択するをお読みください。
4 つの手順で DSA をインストールする
DSA をインストールするには、次の手順に従います。
以降のセクションで詳しく説明します。すべてのコンポーネントを 1 ページで確認するには、OpenLM コンポーネントのインストールと設定を参照してください。
Windows にインストールする
ダウンロードページから DSA インストーラー OpenLM_Directory_Synchronization_Agent_Setup.<version>.msi をダウンロードします。次に、インストールウィザードを使用するか、コマンドラインからサイレントに DSA をインストールします。
インストールウィザードでインストールする
インストールウィザードで DSA をインストールするには、次の手順を実行します。
-
インストーラーファイル
OpenLM_Directory_Synchronization_Agent_Setup.<version>.msiを開きます。 -
最初のページで I agree to the license terms and conditions を選択し、Next を選択します。
チェックボックスを選択すると Next を選択できるようになります。
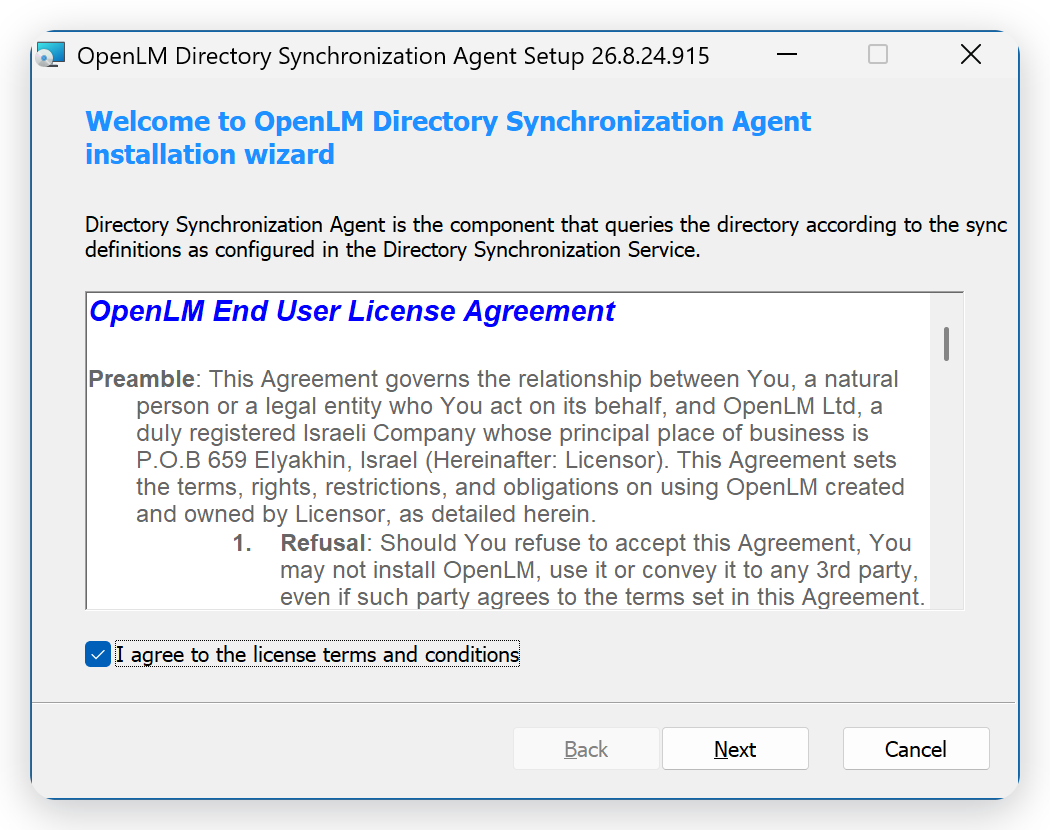 使用許諾契約に同意した最初のページ
-
Directory Synchronization Agent (DSA) Configuration ページで、Agent name を入力します。
Directory Sync ではこの名前でエージェントが一覧表示されるため、どのマシンで動作しているかがわかる名前にします。名前にスペースは使用できません。
-
Agent service port は、マシン上の別のプログラムが使用していない限り、
8099のままにします。 -
Choose your Open LM version で OpenLM Cloud を選択し、Next を選択します。
既定では OpenLM On-Premise が選択されています。
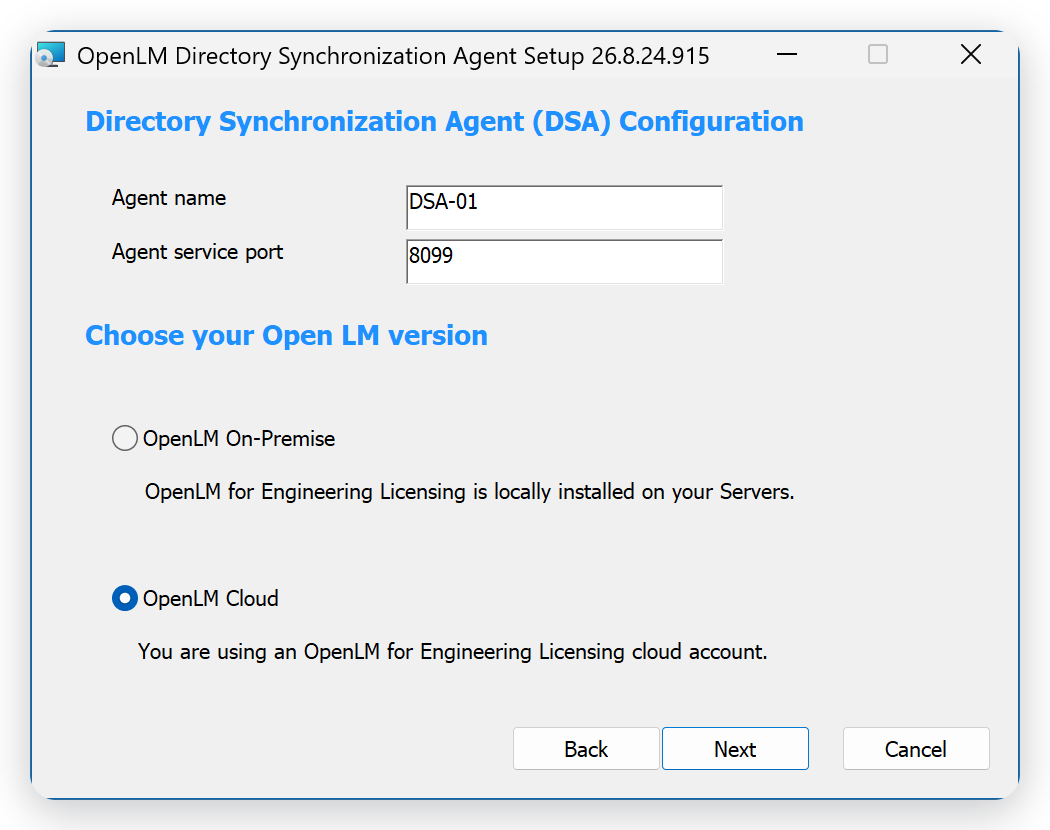 エージェントに名前を付け、OpenLM Cloud を選択する
-
DSA Authorization ページで Import authorization details from file: を選択し、Browse を選択します。
このページには、認証情報を OpenLM EasyAdmin で生成するように表示されます。OpenLM Platform の場合は、コンポーネントの認証の説明に従って、Identity でファイルを生成します。このファイルには、OpenLM Platform のアドレスも含まれています。
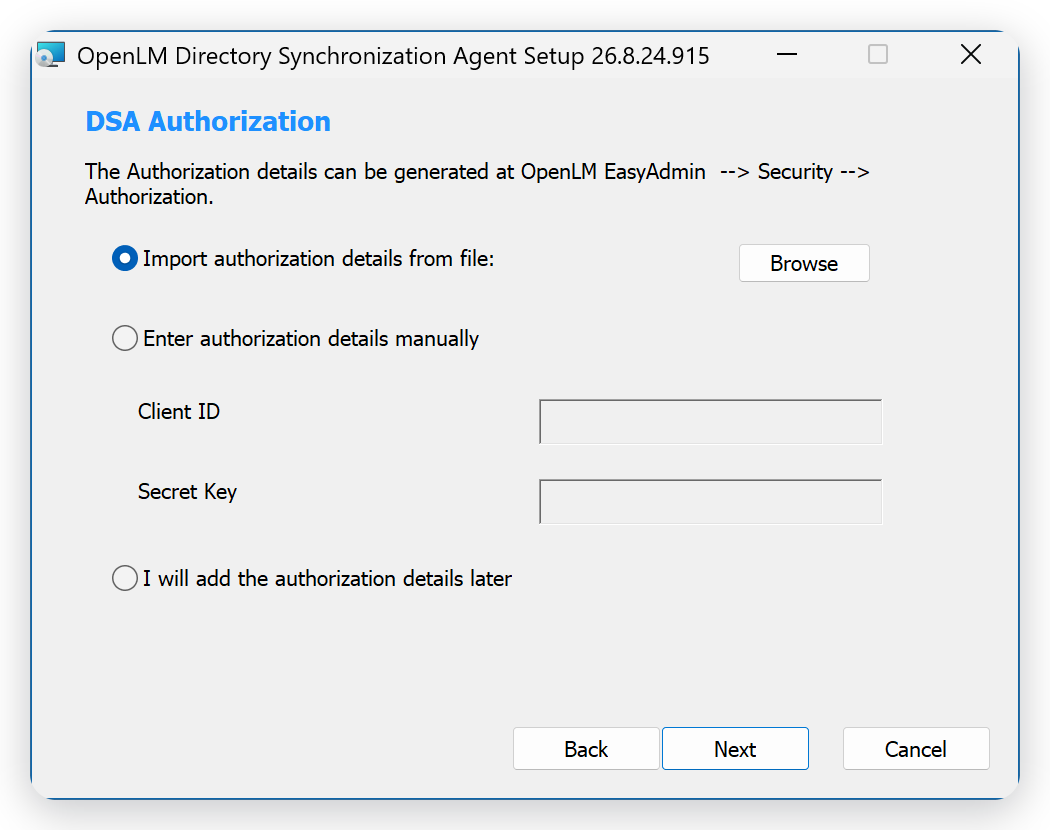 Import authorization details from file を選択する
-
この DSA 用に生成した
dsa-authorization.jsonファイルを選択し、Open を選択します。インストーラーは、ファイルを選択した時点でファイルを確認します。問題が報告された場合は、インストーラーが認証ファイルを拒否するのはなぜですか?を参照してください。
-
Next を選択します。
-
Select destination folder ページで、既定のフォルダー
C:\Program Files\OpenLM\OpenLM Directory Synchronization Agent\のまま Next を選択して、インストールを開始します。別のフォルダーにインストールするには、先に Browse を選択します。
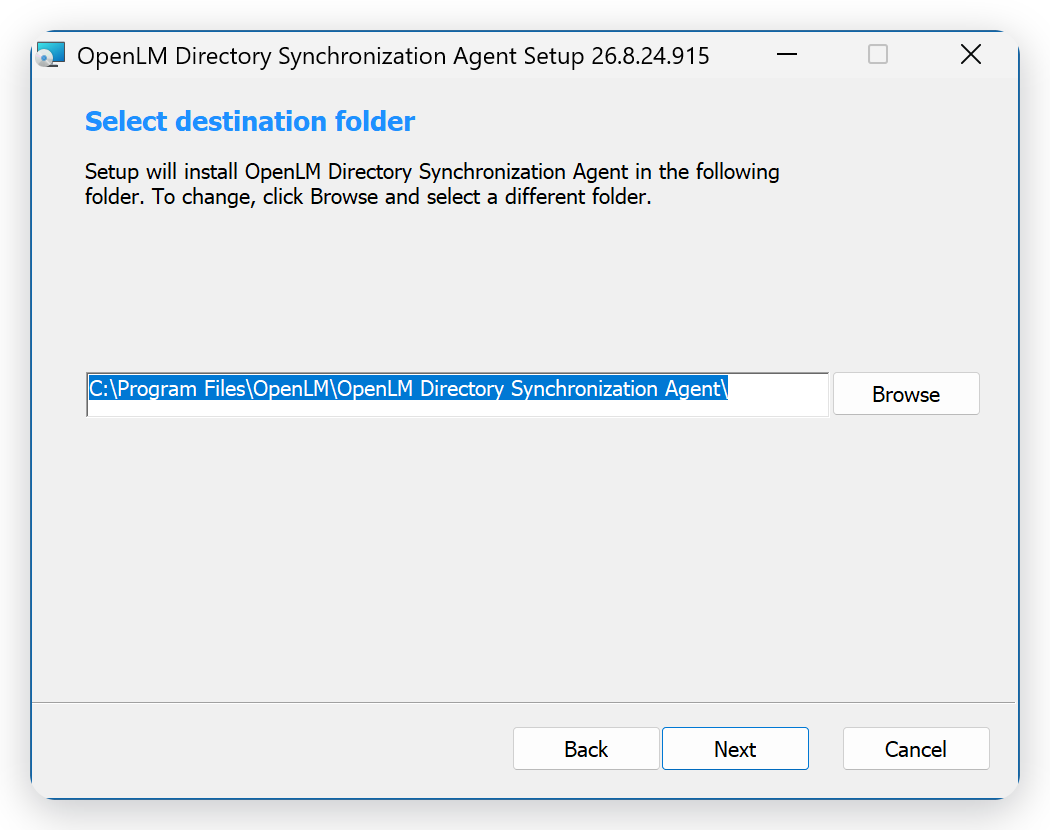 既定のインストール先フォルダー
-
インストールが完了するまで待ちます。
最後に、インストーラーが DSA サービスを開始します。
Failed to start DSA serviceが表示された場合は、インストーラーが DSA サービスを開始できないのはなぜですか?を参照してください。 -
DSA installation completed successfully ページで Finish を選択して、インストーラーを閉じます。
次に、エージェントを承認するの説明に従って、Directory Sync でエージェントを承認します。
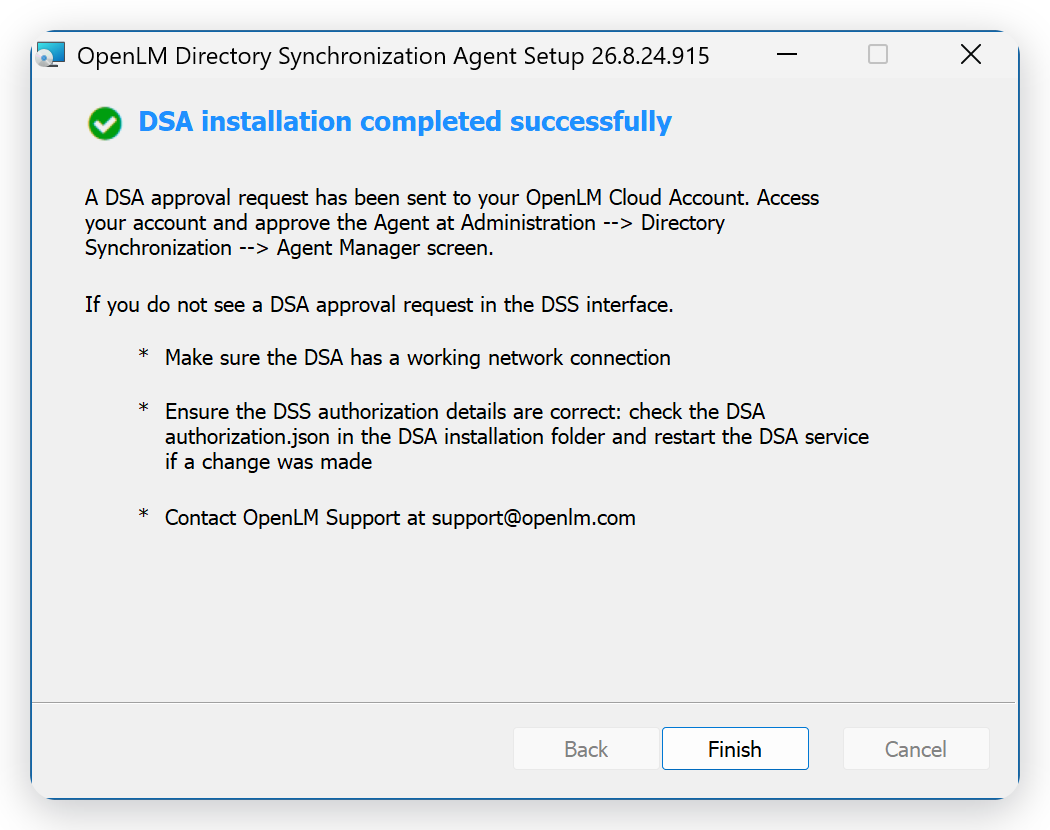 インストーラーの最後のページ
接続オプションを選択する
Choose your Open LM version ページには 2 つのオプションがあり、選択に応じてインストーラーが求める情報が変わります。
- OpenLM Cloud: インストーラーは DSA Authorization ページで認証ファイルを求めます。DSA はそのファイルに記載された OpenLM Platform のアドレスに接続し、エージェントは Directory Sync に登録されます。
- OpenLM On-Premise: インストーラーは代わりに DSS のホスト名とポートを求めます。このオプションは OpenLM Platform ではなく、Version 26 の Directory Synchronization Service (DSS) 用です。Version 26 の Directory Sync インストールガイドを参照してください。
OpenLM Platform には OpenLM Cloud を選択します。自社のサーバーで運用する OpenLM Platform も同様です。これは Workstation Agent のインストーラーとは異なります。Workstation Agent では、自社運用の OpenLM Platform には OpenLM On-Premise を選択します。DSA のインストーラーでは、OpenLM On-Premise は Version 26 の DSS を意味します。
自社運用の OpenLM Platform では、認証ファイルを自社の OpenLM Platform で生成し、DSA のマシンがその TLS 証明書を信頼するようにします。TLS 証明書を参照してください。信頼されていないと、エージェントは接続できません。
サイレントインストール
スクリプトから DSA を展開するには、サイレントインストールを使用します。msiexec は、コマンドラインで指定したオプションで、ウィザードを使わずに DSA をインストールします。サイレントインストールでは、ウィザードのようにオプションが確認されないため、インストール後に Directory Sync でエージェントを確認してください。
DSA をサイレントインストールするには、次の手順を実行します。
-
管理者としてコマンドプロンプトを開きます。
-
次の形式で、インストールオプションを指定して
msiexecを実行します。msiexec /i "<dsa-msi-path>" /qn AGENT_NAME="<agent-name>" CONNECTION_TYPE="Cloud" AUTHORIZATION_TYPE="1" DSA_AUTHORIZATION_FILE_PATH="<authorization-file-path>"<dsa-msi-path>は DSA の MSI ファイルのフルパスに、<agent-name>はエージェントの名前に、<authorization-file-path>はdsa-authorization.jsonのフルパスに置き換えます。次のパラメーターを使用します。
AGENT_NAME: Directory Sync でエージェントが一覧表示されるときの名前。スペースは使用できません。CONNECTION_TYPE: OpenLM Platform の場合は"Cloud"。指定しない場合、インストーラーはオンプレミスのエージェントとして設定します。AUTHORIZATION_TYPE:DSA_AUTHORIZATION_FILE_PATHの認証ファイルをインポートする場合は"1"。DSA_AUTHORIZATION_FILE_PATH: 認証ファイルのフルパス。インストーラーは、このファイルをdsa-authorization.jsonとしてインストールフォルダーにコピーします。DSA_PORT: エージェントサービスのポート。既定値は8099です。INSTALLFOLDER: インストールフォルダー。既定値はC:\Program Files\OpenLM\OpenLM Directory Synchronization Agent\です。
ログファイルを書き出すには、
/l*v "<log-file-path>"を追加します。<log-file-path>は、ログファイルのパスです。詳細ログには認証情報が含まれる場合があるため、認証ファイルと同様に保管し、不要になったら削除してください。 -
インストールが完了したら、Windows の Services で OpenLM Directory Synchronization Agent サービスが実行されていることを確認し、エージェントを承認するの説明に従ってエージェントを承認します。
エージェントを承認する
新しい DSA は、承認するまで何も読み取りません。エージェントを承認するには、次の手順を実行します。
-
OpenLM Platform で Directory Sync を開きます。Agents ページが開きます。
-
状態が Pending の新しいエージェントを探します。
エージェントは、サービスが開始してから 1~2 分で登録されます。一覧は自動では更新されないため、エージェントがない場合は Refresh data を選択します。
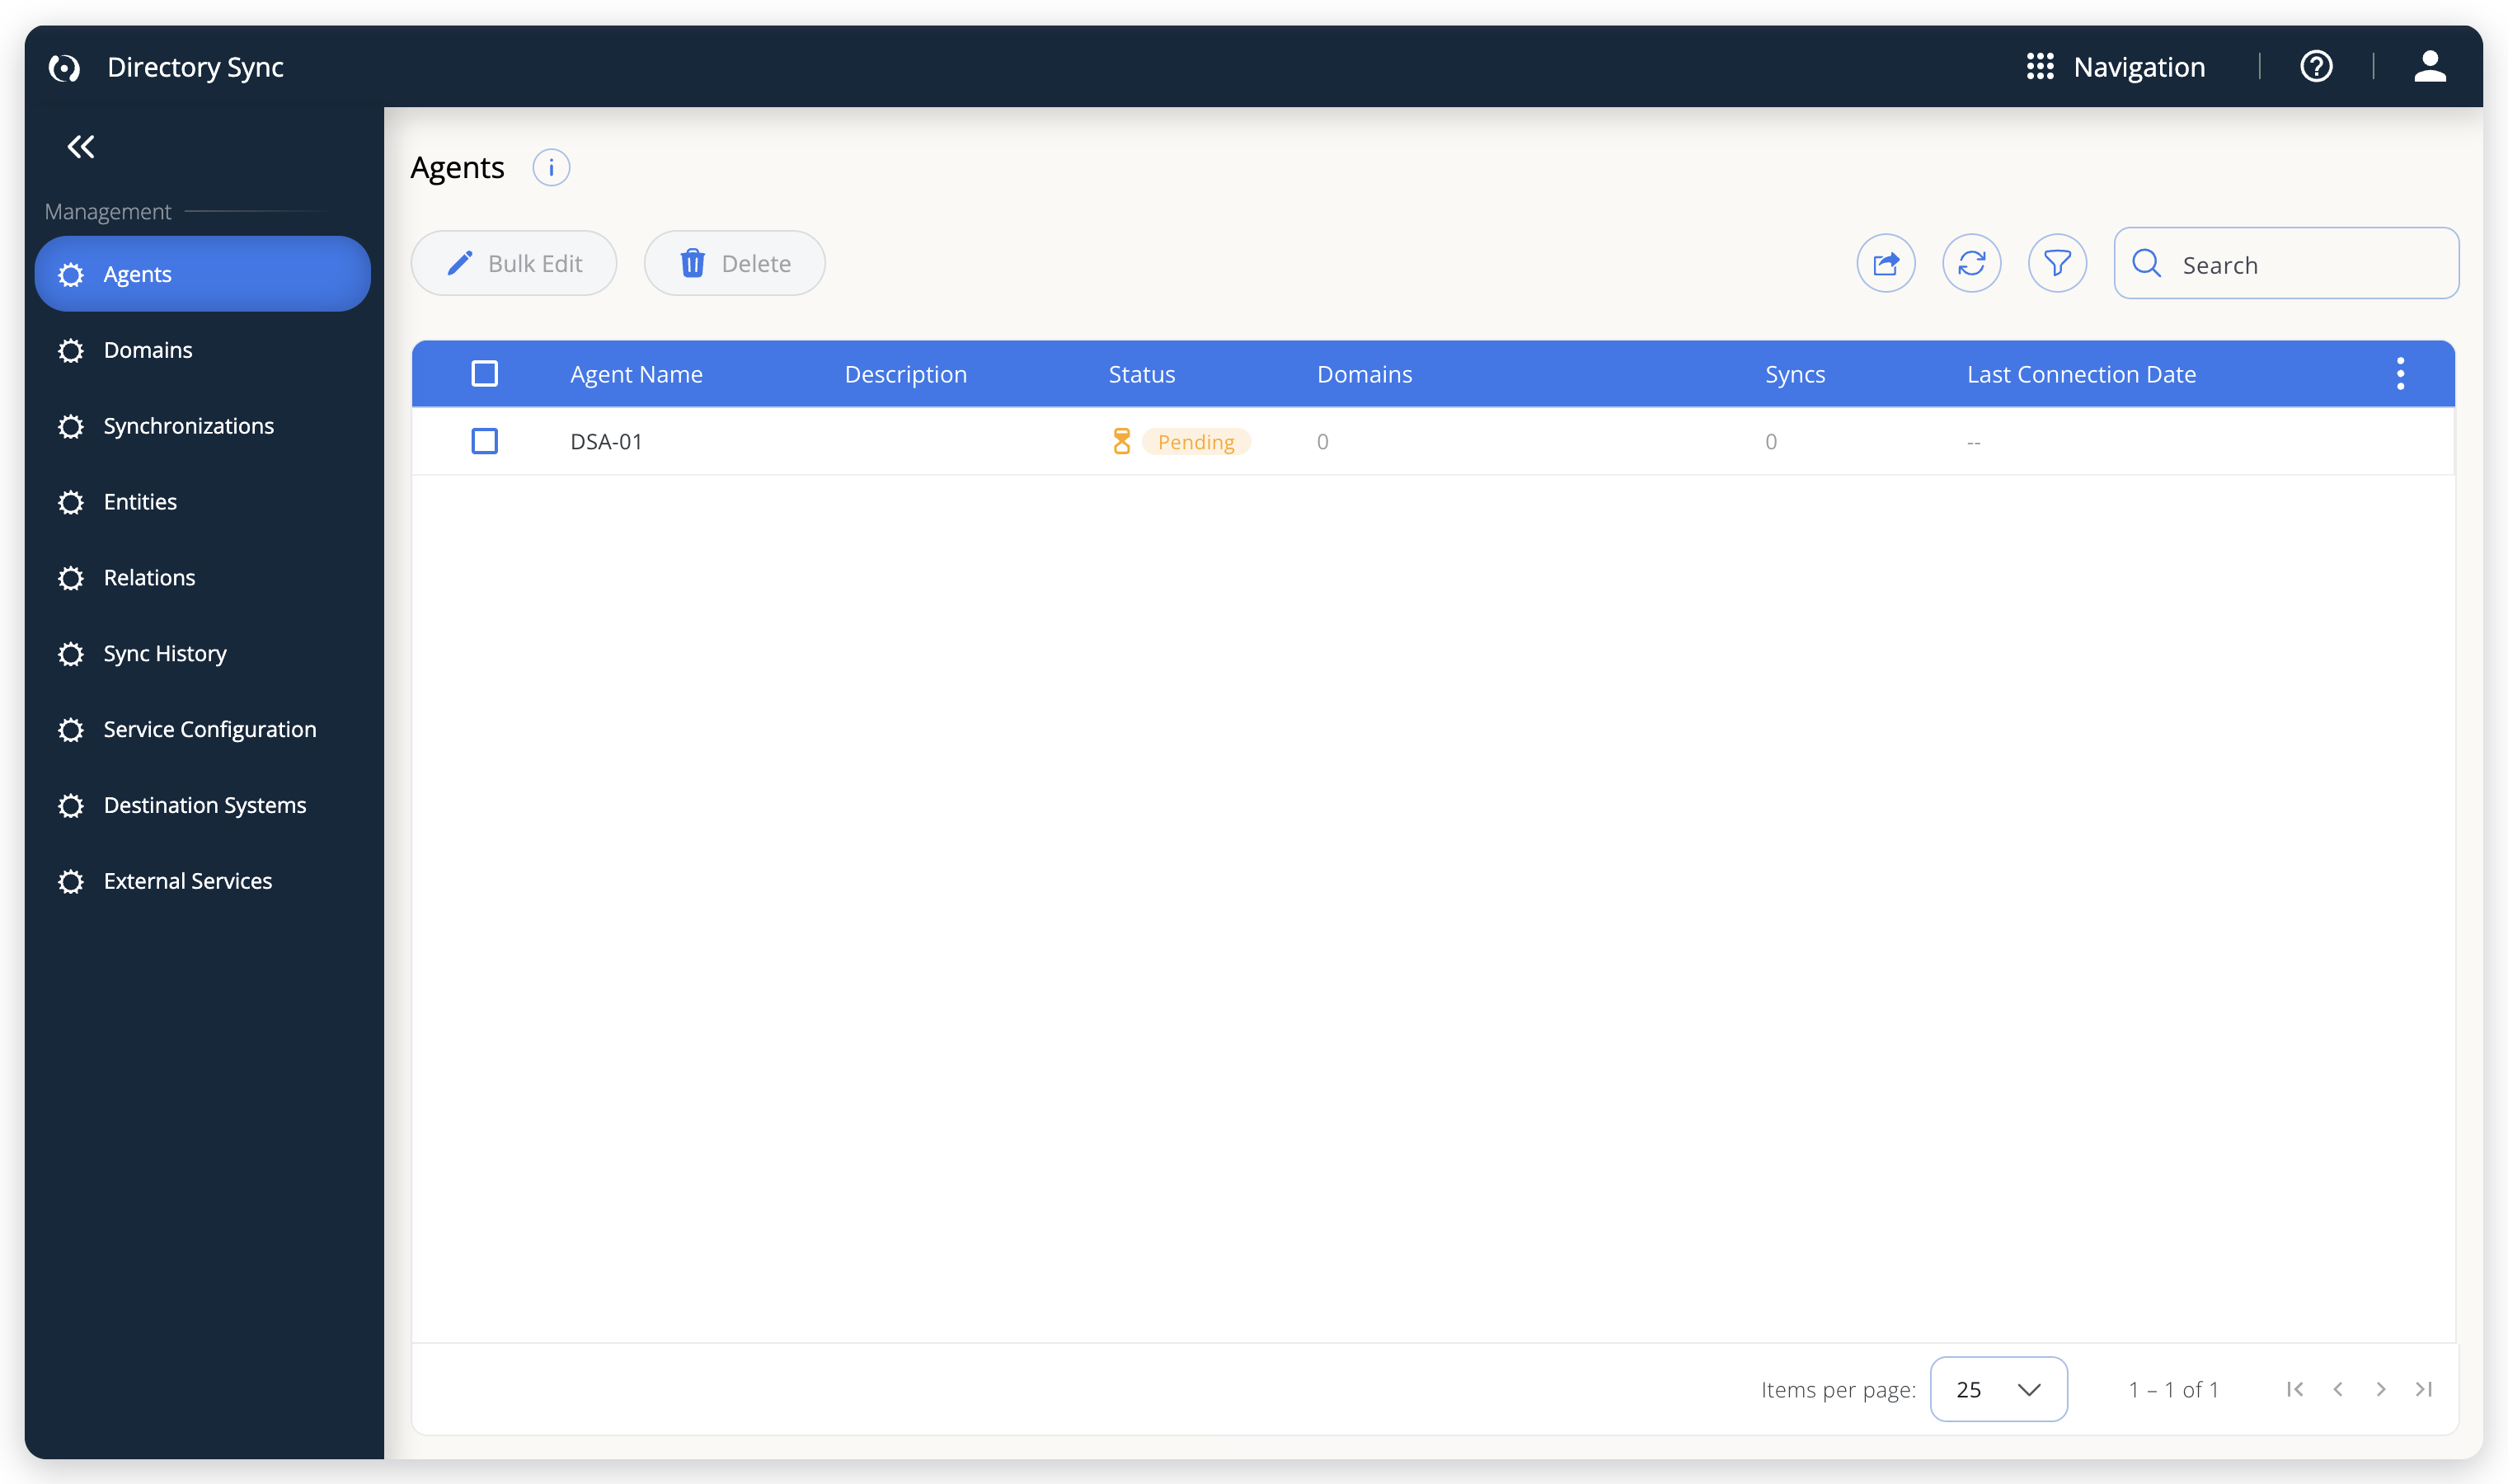 承認を待つ新しいエージェントの状態は Pending
-
エージェントにポインターを合わせ、Approve agent アイコンを選択します。
状態はすぐに Enabled に変わります。1 分以内に、エージェントは再起動なしで承認を反映し、Last Connection Date に最後に報告した日時が表示されます。
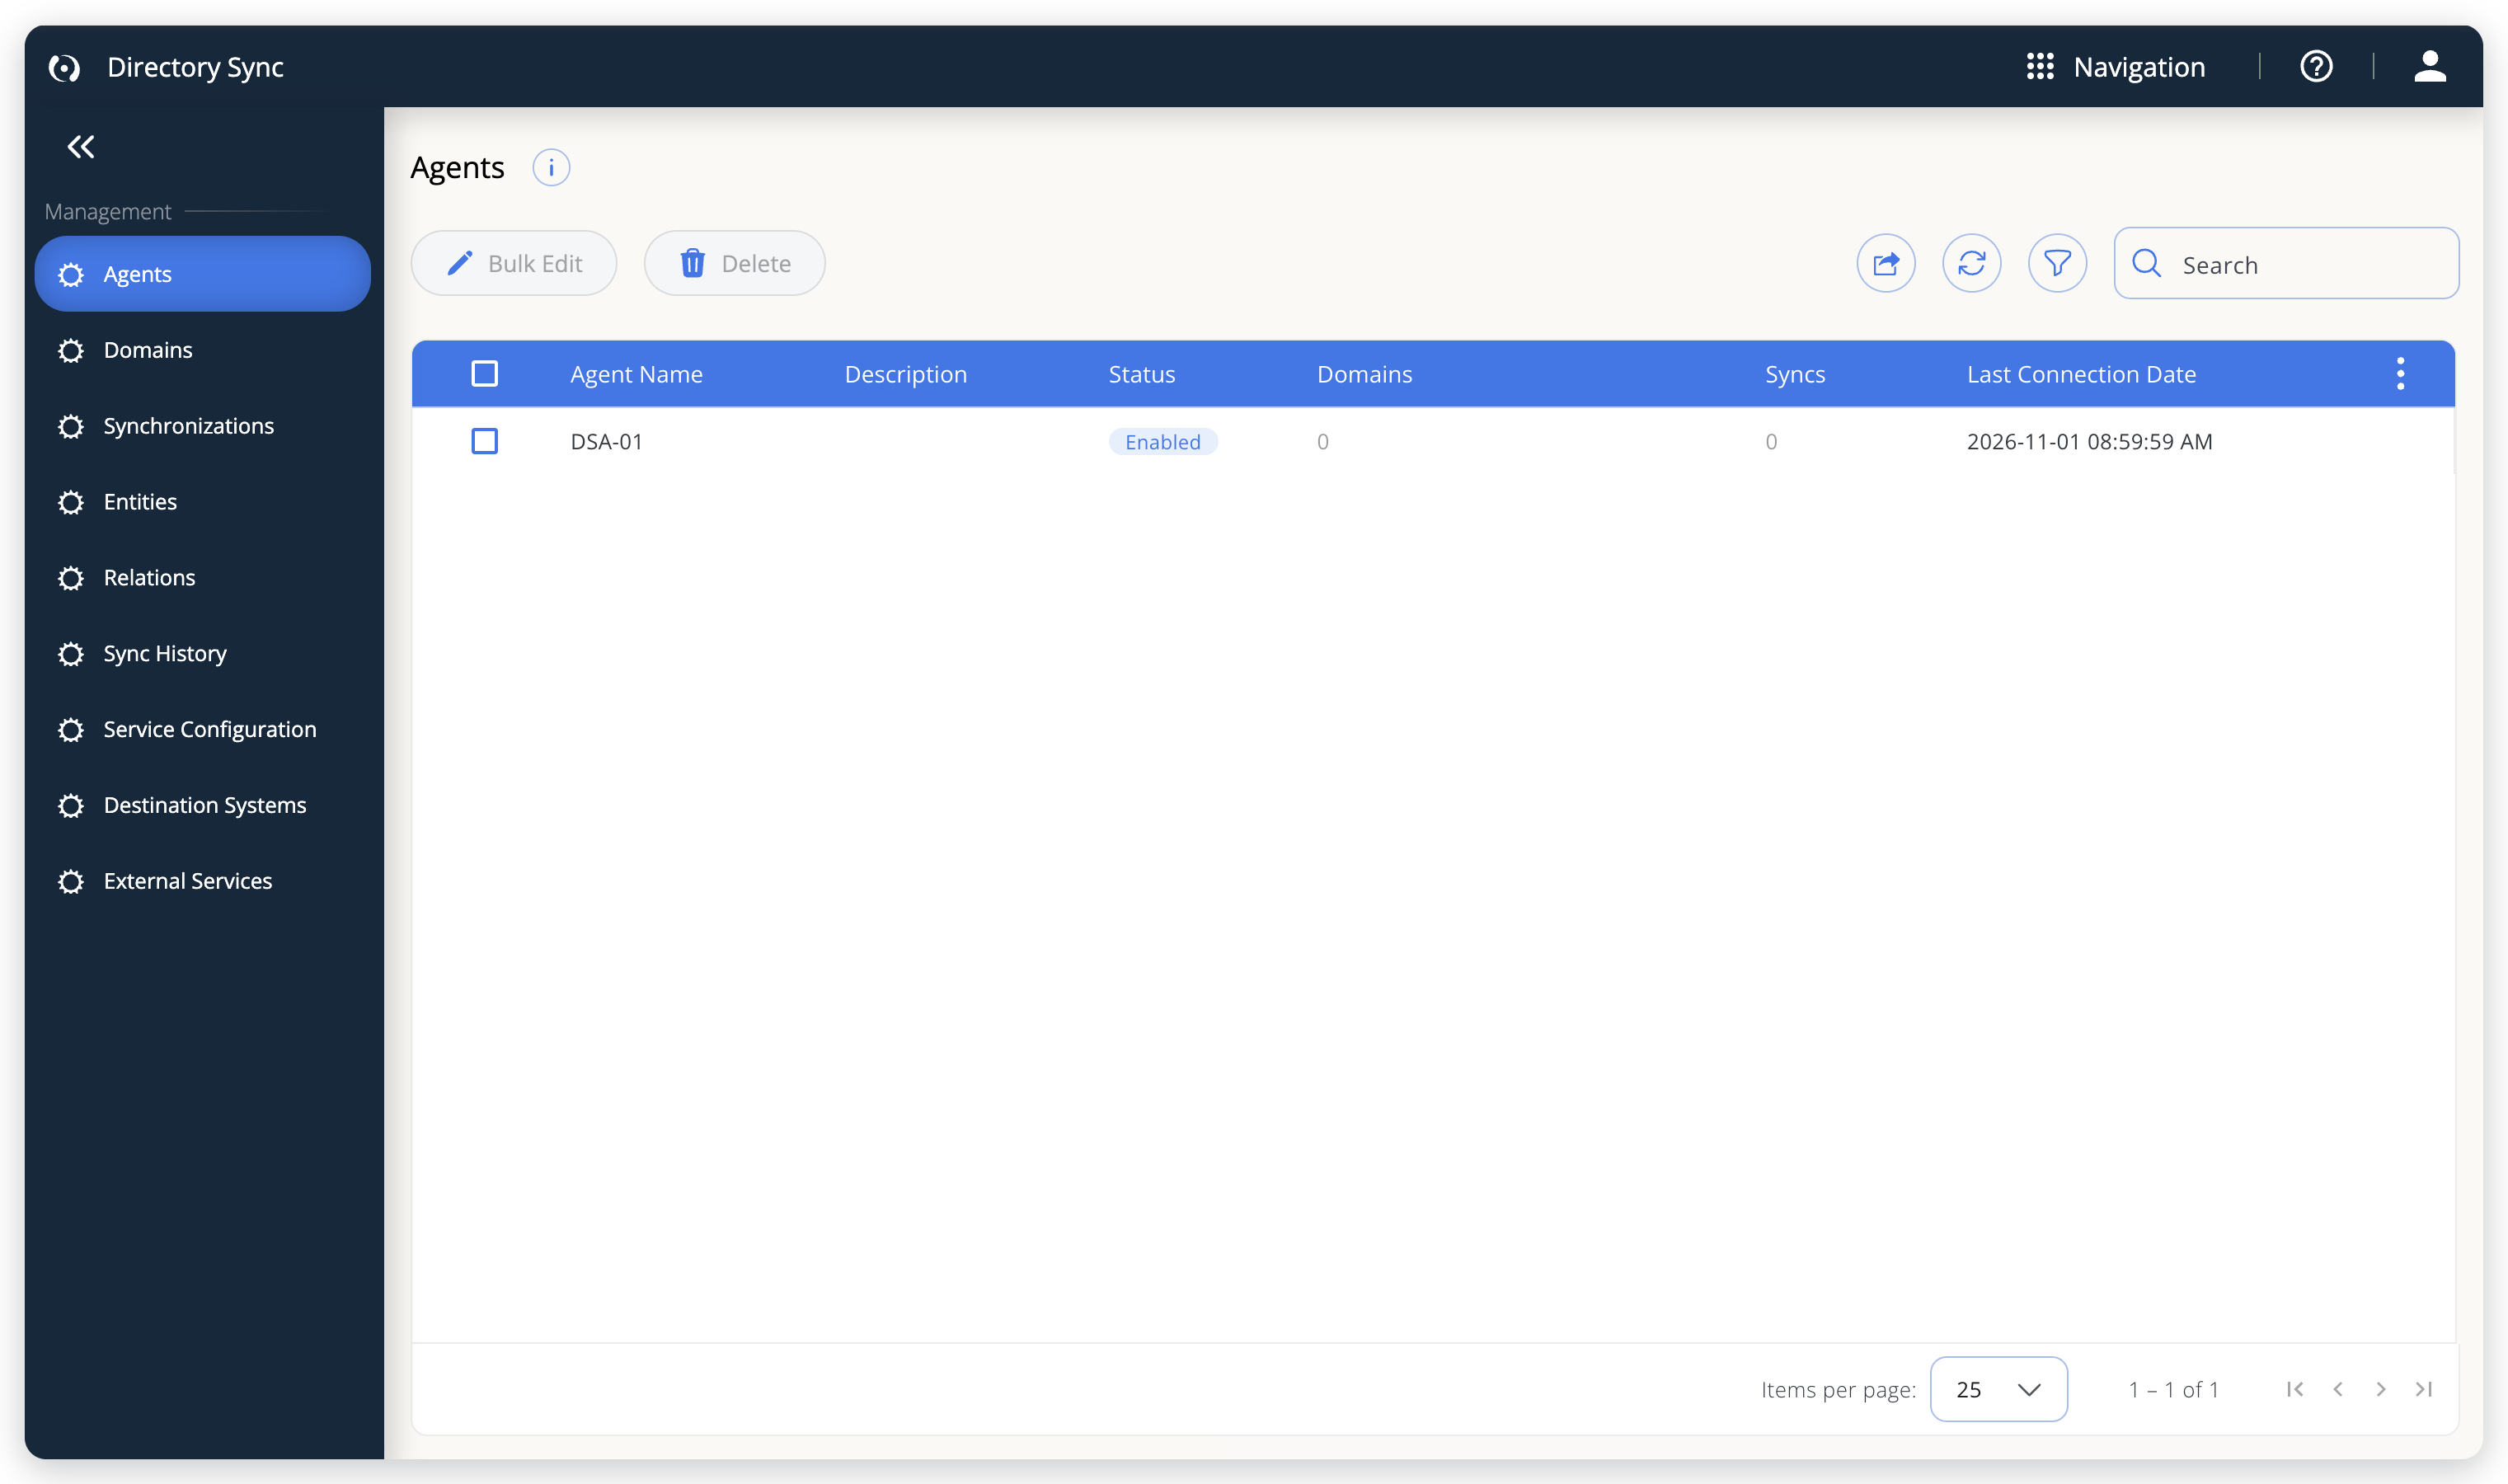 承認されたエージェントと最終接続日
DSA をアップグレードする
DSA は、ディレクトリのデータを Directory Synchronization Service (DSS) を介して OpenLM Platform に送信します。アップグレードするには、マシン上の古いバージョンの上に新しい DSA バージョンをインストールします。先にアンインストールする必要はありません。
DSA をアップグレードするには、次の手順を実行します。
-
ダウンロードページから新しいインストーラーをダウンロードします。
-
管理者アカウントで Windows にサインインし、新しい
OpenLM_Directory_Synchronization_Agent_Setup.<version>.msiを実行します。サイレントでアップグレードするには、インストール時に使用したものと同じ
msiexec /iコマンドを、新しい MSI のパスで実行します。 -
最初のページで使用許諾契約に同意し、Next を選択します。DSA が既にインストールされている場合、インストーラーは設定ページを表示せずにそのままインストールを行い、エージェントの設定を保持します。
-
インストールが完了するまで待ち、OpenLM Directory Synchronization Agent サービスが実行されていることを確認します。
アップグレードしても、dsa-authorization.json を含むエージェントの設定ファイルは保持されます。エージェントの ID、状態、名前も保持されるため、DSA は Directory Sync で同じエージェントとして動作を続けます。Pending で承認を待つ新しいエージェントが登録されることはありません。アップグレード後に Agents ページを開き、エージェントが Enabled で、Last Connection Date が最近の日時になっていることを確認します。
インストーラーは同じバージョンを再度インストールできますが、古いバージョンは "A newer version of OpenLM Directory Synchronization Agent is already installed." というメッセージで拒否します。インストールに失敗した場合、インストーラーは開始前にバックアップした設定にロールバックします。
アンインストールしてから新しくインストールする場合は異なり、新しいエージェントが登録されます。再インストールした DSA が新しいエージェントとして表示されるのはなぜですか?を参照してください。
インストール後に DSA を変更する
DSA をインストールした後に変更が必要な場合は、次の手順を使用します。
- 新しい認証ファイル: コンポーネントの認証の説明に従って、種類が Dsa の新しいファイルを生成します。ファイルを
dsa-authorization.jsonとしてインストールフォルダーにコピーし、OpenLM Directory Synchronization Agent サービスを再起動します。 - エージェントのサービスポート: アップグレードではポートが保持され、DSA が既にインストールされている場合、インストーラーは設定ページを表示しません。別のポートを使用するには、DSA をアンインストールし、新しい Agent service port を指定してもう一度インストールします。新しくインストールすると新しいエージェントとして登録されます。再インストールした DSA が新しいエージェントとして表示されるのはなぜですか?を参照してください。
- 別のネットワークにあるディレクトリ用の 2 台目の DSA: そのディレクトリにアクセスできるマシンに DSA をインストールします。専用の認証ファイルと、Directory Sync にまだ一覧表示されていないエージェント名を使用します。Agents ページで承認します。その後、ドメインを追加するときに、そのエージェントを選択します。
- ログレベル: DSA のログはどこにありますか?の説明に従って、Directory Sync で変更します。
DSA をアンインストールする
次のいずれかの方法で、Windows から DSA を削除します。
-
プログラムと機能: コントロールパネルで Programs、Uninstall a program の順に選択します。OpenLM Directory Synchronization Agent、Uninstall の順に選択します。
-
サイレントアンインストール: インストールに使用したインストーラーを指定して
msiexec /xを実行します。msiexec /x "<dsa-msi-path>" /qn<dsa-msi-path>は、DSA の MSI ファイルのフルパスに置き換えます。
アンインストールしても、インストールフォルダーは残り、エージェントの設定、ログ、認証ファイル dsa-authorization.json が保持されます。認証ファイルにはクライアントシークレットが含まれるため、DSA を完全に削除するには、アンインストール後にこのフォルダーを削除してください。
また、エージェントは Directory Sync に残り、報告が止まると警告アイコンが表示されます。そちらからも削除するには、エージェントの削除の説明に従って、Agents ページで削除します。
トラブルシューティング
DSA のインストール、登録、ディレクトリの読み取りが想定どおりに動作しない場合は、次の回答を参考にしてください。
DSA のログはどこにありますか?
インストールフォルダー内の log フォルダーを開きます。既定では C:\Program Files\OpenLM\OpenLM Directory Synchronization Agent\log です。DSA は 1 日に 1 つのログ OpenLM_Ldap_Agent-<yyyy-MM-dd>.log を書き出し、10 MB を超えたログはアーカイブします。
サービスが開始するたびに、ログは Start OpenLM.Ldap.Agent, version <version> で始まります。エージェントが登録されると saved info: agentId = <agent-id> が記録され、正常なエージェントはその後 30 秒ごとに MonitorConfigStatus finished for agentId <agent-id>. Is monitoring = True を記録します。
DSA は、Directory Sync でエージェントに設定したレベルでログを記録します。レベルを変更するには、エージェントプロパティの編集の説明に従ってエージェントを編集し、Agent Log Level を変更します。新しいレベルは再起動なしで適用されます。Trace ではパスワードなどの機密データも記録されるため、トラブルシューティングが終わったらレベルを元に戻してください。
インストーラーが認証ファイルを拒否するのはなぜですか?
インストーラーは、ファイルを選択した時点でファイルを確認し、問題があれば DSA authorization file validation error メッセージで報告します。
DSA authorization file name should be: dsa-authorization.json: ファイル名が異なります。たとえば、2 回目にダウンロードしたファイルはdsa-authorization (1).jsonになります。小文字でdsa-authorization.jsonに名前を変更します。暗号化された認証ファイルは使用できません。代わりに、Encrypted authorization client をオフにしたクライアントのファイルを生成します。clientType property value must be DSA.: ファイルは Broker などの別のコンポーネント用です。種類が Dsa のファイルを生成します。- プロパティを空にできないというメッセージ、またはファイルの内容に関するエラー: ファイルが不完全か、変更されています。もう一度ダウンロードします。
インストーラーが DSA サービスを開始できないのはなぜですか?
インストールの最後に、インストーラーは DSA サービスを開始し、実行されるまで待ちます。サービスが開始しない場合、インストーラーは理由とともに Failed to start DSA service. Error: を表示し、Cancel、Retry、Ignore ボタンを表示します。
Cannot start service OpenLMLdapAgent on computer '.' は、通常、サービスの開始に Windows が許容する時間 (既定では 30 秒) より長くかかったことを意味します。この場合、Windows のシステムログに OpenLM Directory Synchronization Agent のイベント 7009 と 7000 が記録されます。マシンの動作が遅いか負荷が高い場合、たとえばウイルス対策ソフトウェアが新しいファイルをスキャンしている間に発生することがあります。
続行方法を選択します。
- サービスをもう一度開始するには、Retry を選択します。
- サービスを停止したままインストールを完了するには、Ignore を選択します。後で Windows の Services で OpenLM Directory Synchronization Agent を開始します。このサービスは、Windows の起動後、遅れて自動的に開始されます。
- インストールをロールバックするには、Cancel を選択します。
新しいエージェントが Directory Sync に表示されないのはなぜですか?
エージェントは、サービスが開始してから 1~2 分で登録されます。Agents の一覧は自動では更新されないため、まず Refresh data を選択します。
それでも表示されない場合は、OpenLM Directory Synchronization Agent サービスが実行されていることを確認し、DSA のログで次の原因を確認します。
- OpenLM Platform に到達できない:
Request to ... finished unsuccessfully after <n> out of <max> attempts.DSA のマシンから、認証ファイルのbaseUrlのアドレスへの送信 HTTPS を許可します。 - 資格情報が拒否された:
DSA failed to retrieve access token.認証クライアントが削除されたか、シークレットがリセットされています。新しい認証ファイルを生成し、dsa-authorization.jsonとしてインストールフォルダーにコピーして、サービスを再起動します。 - 認証情報がない:
Authorization settings are missing.認証情報を後で追加することを選択したか、サイレントインストールでファイルを受け取れませんでした。ファイルをdsa-authorization.jsonとしてインストールフォルダーにコピーし、サービスを再起動します。 - Directory Sync が有効になっていない:
Most likely DirectorySync product is not activated in Products Service.OpenLM Products で Directory Sync を有効にするよう、アカウント管理者に依頼します。 - エージェント名が使用済み:
Agent name already exists.再インストールした DSA が Directory Sync に表示されないのはなぜですか?を参照してください。
クラウドモードでログにエラーが表示されるのはなぜですか?
サービスが開始すると、DSA はレベル ERROR で DSA is working in cloud mode. It will work in secure mode を記録します。この行は、DSA が認証ファイルを使用して OpenLM Platform に接続していることを示し、正常な状態です。無視してかまいません。
ドメイン接続の確認が失敗するのはなぜですか?
Check Domain Connection は、選択したエージェントを使用して DSA のマシン上で実行されます。次の原因を確認します。
- エージェントが承認されていない: 承認待ちのエージェントは、確認も同期も実行しません。エージェントを承認するの説明に従って承認します。
- ディレクトリに到達できない: DSA のマシンは、ドメインのポート (既定では 389、SSL を使用する場合は 636) でドメインコントローラーにアクセスできる必要があります。
- 資格情報: ユーザーにはディレクトリの読み取り権限が必要です。Anonymous Connection は、ディレクトリで匿名の読み取りが許可されている場合にのみ機能します。
DSA のログには、ドメインと、試行したポートと SSL の設定が記録されます: Error connecting <type> domain: <name> ... with settings: port:<port>, Ssl:<true-or-false>。確認に成功すると、Successfully validated domain <name> が記録されます。
再インストールした DSA が新しいエージェントとして表示されるのはなぜですか?
新しくインストールするたびに、DSA は新しいエージェントとして登録されます。以前のインストールの設定ファイルがインストールフォルダーに残っている場合も同じです。以前のエージェントは、以前のインストールの最終接続日のまま Directory Sync に残ります。新しいエージェントを承認してから、以前のエージェントを削除します。Directory Sync では、その同期を別のエージェントに引き継ぐよう求められます。
再インストールした DSA が Directory Sync に表示されないのはなぜですか?
エージェント名は一意である必要があります。Directory Sync にまだ一覧表示されているエージェントと同じ名前で DSA を再インストールすると、登録に失敗し、DSA のログに Publishing agent configuration returned error : Agent name already exists. が記録されます。その後、DSA は登録を再試行せず、30 秒ごとに Agent is disabled/ has Id 0 or don't have enouth data to perform MonitorConfigStatus を記録します。
登録するには、Agents ページで以前のエージェントを削除するか、別のエージェント名を選びます。その後、DSA をアンインストールして、もう一度インストールします。
サイレントインストールでエージェントが登録されないのはなぜですか?
インストールコマンドを確認します。
CONNECTION_TYPE="Cloud"がない: 指定しない場合、DSA はオンプレミスのエージェントとしてインストールされ、OpenLM Platform に接続しません。この場合、ログにはOpenLM.Ldap.Agent runs in on-premise modeと、失敗したhttps://localhost/api/dss/へのリクエストが記録されます。アンインストールしてから、このパラメーターを指定してもう一度インストールします。- エージェント名が使用済み: 再インストールした DSA が Directory Sync に表示されないのはなぜですか?を参照してください。
- 認証ファイルのパスが間違っている: サイレントインストールではファイルが確認されません。ファイルを
dsa-authorization.jsonとしてインストールフォルダーにコピーし、サービスを再起動します。
次のステップ
承認されたエージェントは、同期する対象を指定するまで何も読み取りません。Directory Sync でディレクトリを接続し、最初の同期を実行します。
- Domains ページで、ディレクトリを追加します。Check Domain Connection を選択して新しいエージェント経由で接続をテストし、Save Domain & Add Sync を選択します。
- 同期を定義します。エージェント、ディレクトリ内の開始ノード、読み取る対象、グループ化の方法、スケジュールを指定します。
- Synchronizations ページで同期を選択し、Sync Now を選択して一度実行します。結果は Sync History で確認します。
その後、最初のライセンスマネージャーに接続するに進み、セットアップを続けます。
ドキュメントチームは、大規模言語モデルを使ってこのページを下書きすることがあります。公開前に、テクニカルライターがすべてのページをレビューし、製品と照らし合わせて検証します。最終的な判断は人間が行います。