アイデンティティ(Identity)
Identity を使用して、OpenLM Platform のユーザー管理、外部プロバイダーとのシングルサインオン(SSO)設定、OpenLM コンポーネント用の認可ファイル生成を行います。
Identity を開くには、Navigation(OpenLM Platform のヘッダーにあるグリッドアイコン)、Platform Administration、Identity の順に選択します。関連する作業については、OpenLM 製品を参照してください。
Identity はコアシステム製品のため、アカウントで常に有効です。
認証と SSO
認証のために外部のアイデンティティプロバイダーと連携できます。Okta、Azure Active Directory、OpenID Connect などをサポートします。
ロールベースのアクセス制御(RBAC)
Identity は、アクセスを制御するために次のロールを提供します。
- Administrator: 設定・管理を含むフルアクセス。
- Viewer: データやレポートの参照のみ。
Software License Management では、Products and Roles タブにサービスごとの Admin ロールと Viewer ロールも表示されるため、ユーザーに特定のサービスだけへのアクセスを付与できます。製品全体の Admin ロールと Viewer ロールは、引き続きすべてのサービスへのアクセスを付与します。
次の表に、サービスごとのロールと、アクセスできる範囲を示します。
| ロール | アクセスできる範囲 |
|---|---|
| Licenses Admin、Licenses Viewer | Licenses サービスのみ。Admin ロールでは、ライセンスの集計・表示方法も変更できます。 |
| License Servers Admin、License Servers Viewer | License Servers サービスのみ。Admin ロールでは、サーバーの承認、拒否、編集、削除も行えます。 |
| Denials Admin、Denials Viewer | Denials サービスのみ。Admin ロールでは、記録または除外する拒否も選択できます。 |
詳細は、Licenses、License Servers、Denials を参照してください。
ユーザーがこれらのロールを複数持つ場合、各アプリには、それらのロールのうち最も高いアクセス権が適用されます。たとえば、Viewer と Licenses Admin を併せ持つユーザーは、Licenses には管理者として、その他の Software License Management アプリには読み取り専用でアクセスできます。
データ保持
OpenLM Platform は、サブスクリプション期間中にユーザーデータを保持します。サブスクリプションが終了すると、OpenLM はサービス契約に従いデータを削除します。
- Active subscription: データは継続して保持されます。
- Suspended account: 30 日間保持されます。
- Deleted account: 60 日後に削除されます。
ユーザー管理
ユーザーを追加、編集、または削除するには、Users パネルを開きます。アカウント管理者は、ユーザーの追加と、既存ユーザーの編集・削除を行えます。クラウドアカウントを作成したユーザーには、自動的に Account Administrator ロールが付与されます。
このパネルのユーザーは、OpenLM Platform にサインインするサインインアカウントです。ライセンス使用状況を OpenLM が監視するだけでサインインしない人は監視対象ユーザーであり、Users and Groups で管理します。
ユーザーの追加
ユーザーを追加するには、次の手順を実行します。
-
Users タブで Add User を選択します。
次の画像は、Identity の Users ページを示しています。
 Identity の Users ページ
-
General タブで、ユーザーのメールアドレスを入力します。
サインイン情報と OpenLM Platform へのリンクが、そのメールアドレスへ送信されます。
-
(任意)無効なユーザーを作成するには、Status トグルをオフにします。トグルは既定でオンです。
-
(任意)First Name と Last Name に名と姓を入力します。
これらの項目は、後からユーザーまたはアカウント管理者が更新できます。
-
一時パスワードを設定します。
-
(任意)User must change password at next login を選択します。
-
ユーザーが他のユーザーを管理する必要がある場合は、Account Administrator トグルをオンにします。
次の画像は、Add User ダイアログを示しています。
 Identity の Add User ダイアログ
-
Products and Roles タブで、有効化済みの各製品に対するユーザーのアクセスレベル(Admin または Viewer)を設定します。
次の画像は、Alerts ドロップダウンリストを開いた Products and Roles タブを示しています。
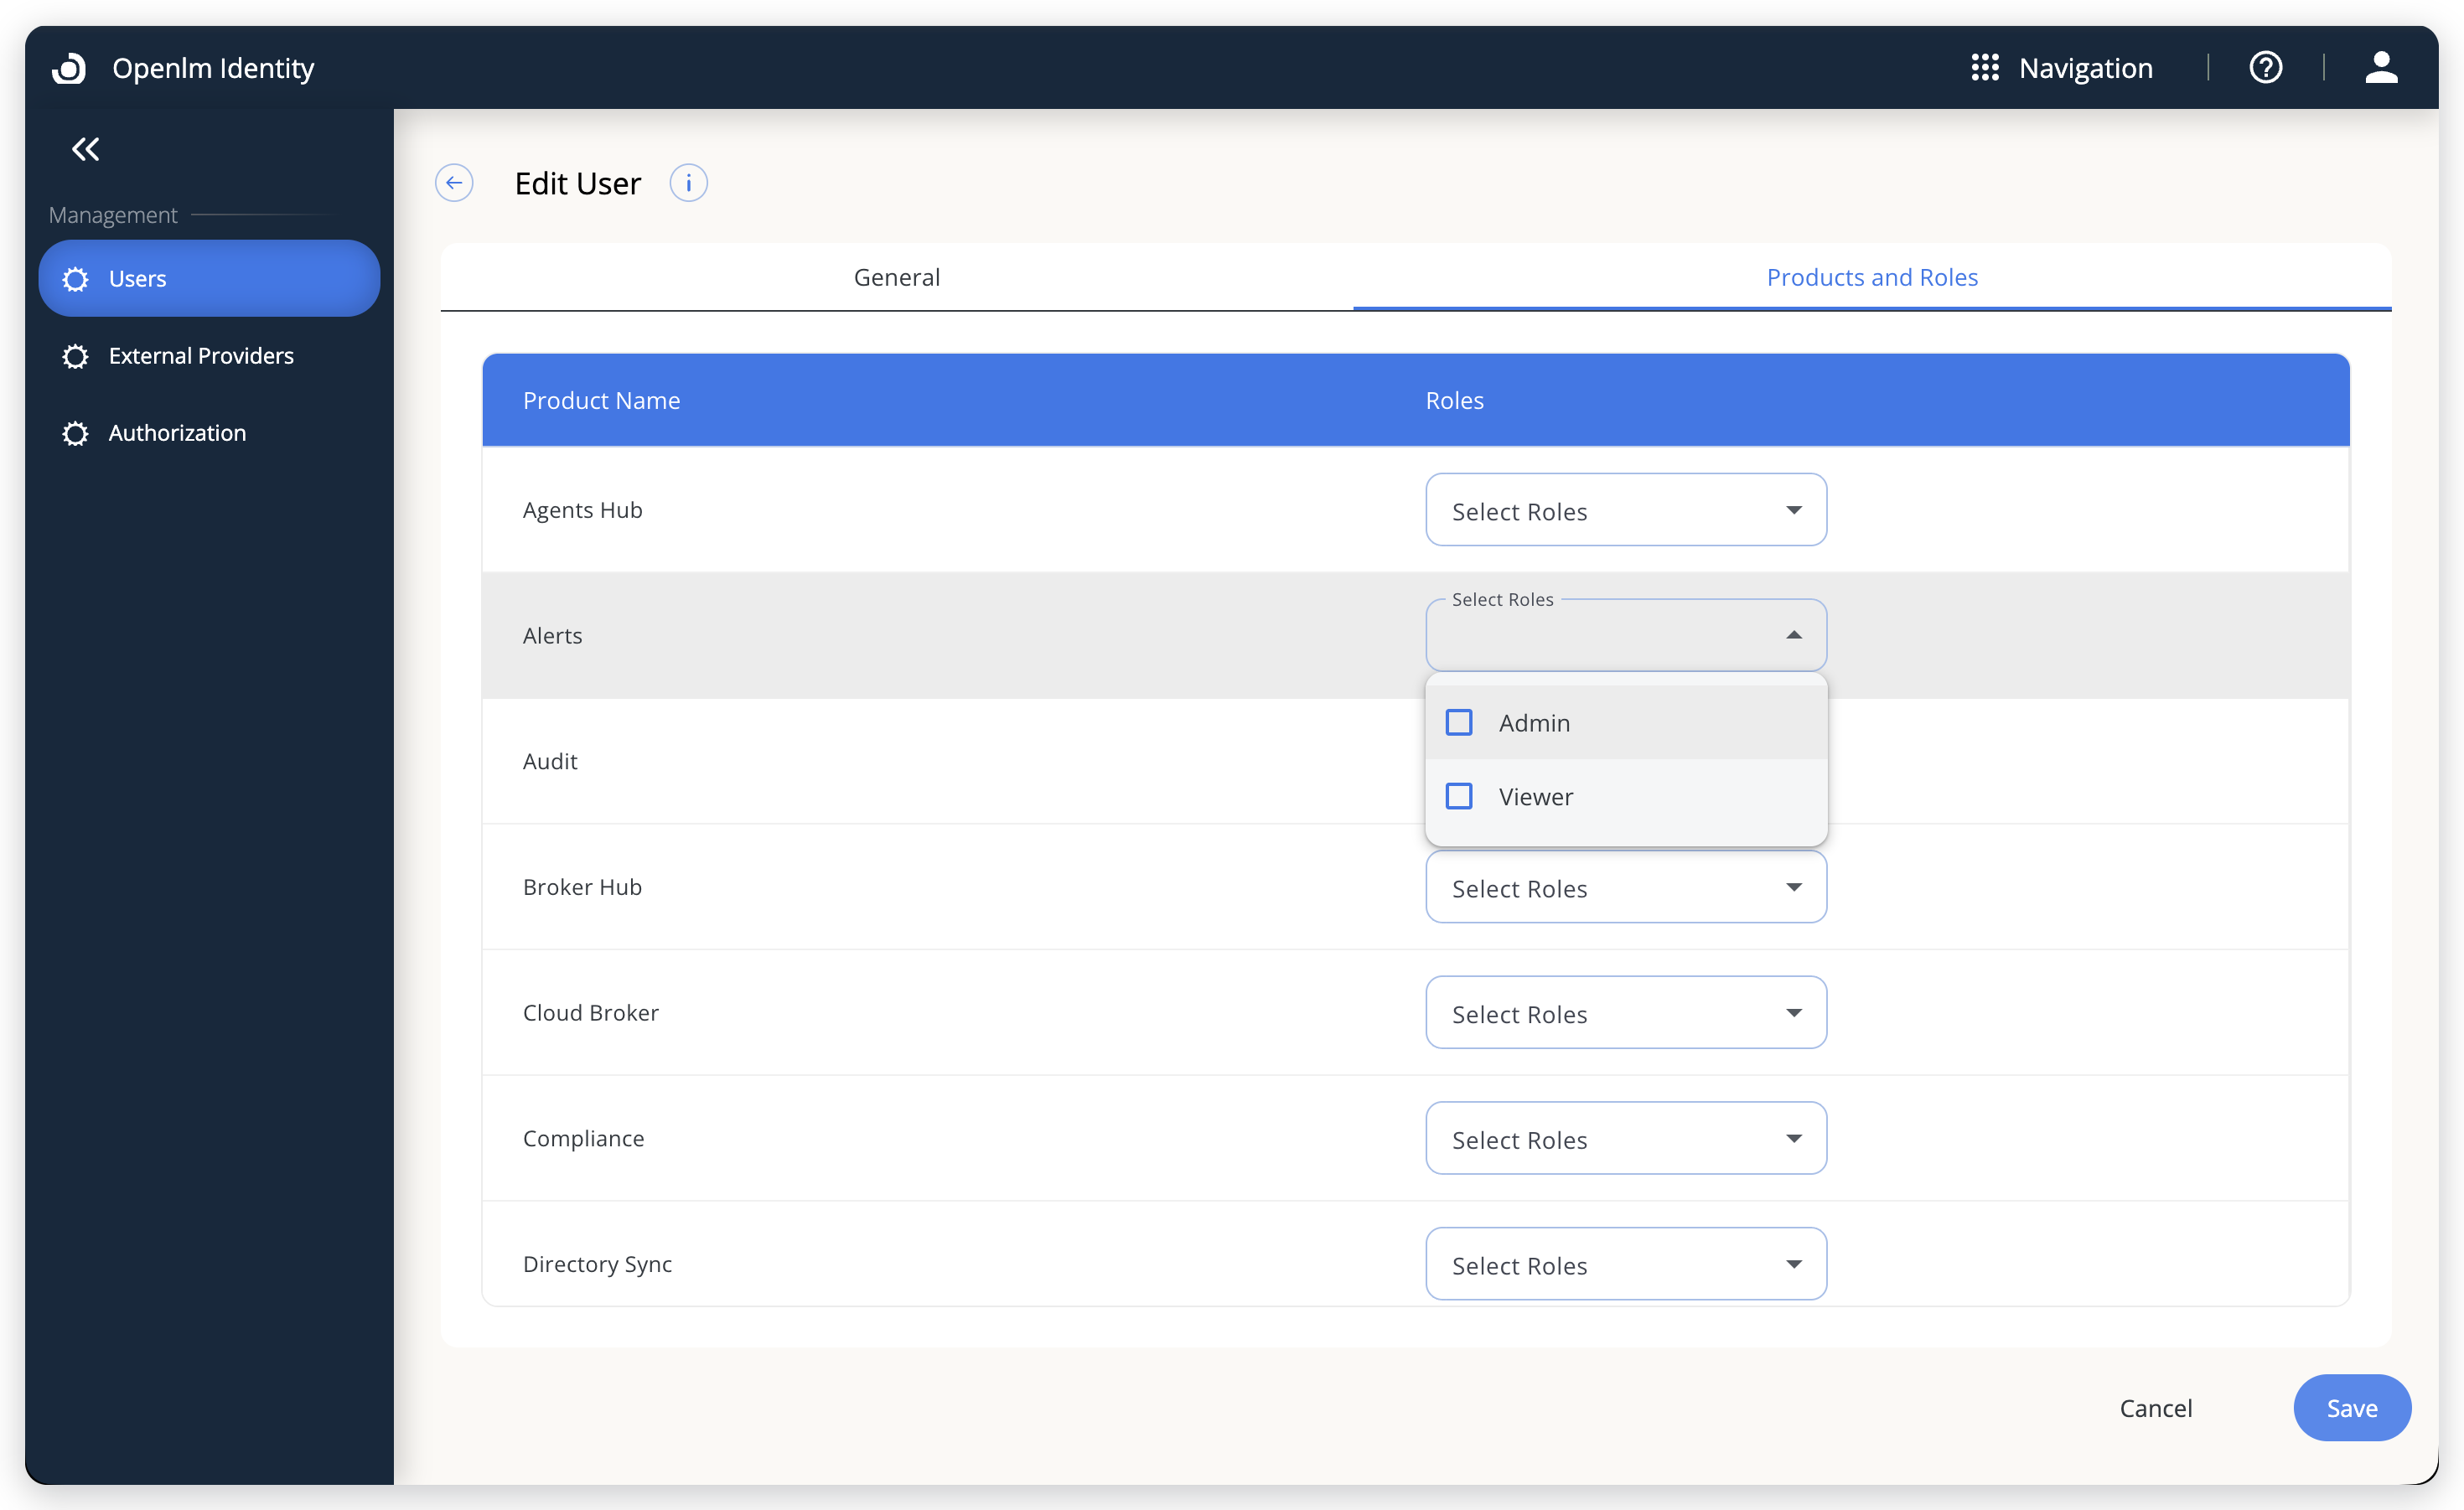 Identity の Products and Roles の設定
-
Save を選択して設定を確定します。
Software License Management では、特定のサービスだけへのアクセスも付与できます。詳細は、ロールベースのアクセス制御(RBAC)を参照してください。
ユーザーの追加とロールの割り当てについては、インタラクティブガイドも参照できます。
インタラクティブガイド - クリックして展開
ユーザーの削除
一括/単体でユーザーを削除するには:
-
削除対象のユーザーを選択します。
-
Delete を選択します。
-
確認ダイアログで確定します。
確認ダイアログを一時的に表示しないようにするには、Don’t ask for next 5 minutes を選択します。
ユーザーの編集
ユーザー詳細を編集するには:
- ユーザー行にカーソルを合わせます。
- Edit(鉛筆) アイコンを選択します。
- ユーザーの詳細を変更します。
- Save を選択します。
外部プロバイダー(SSO)
External Providers タブで、Okta、Active Directory Federation Services(ADFS)、Azure、OpenID Connect(OIDC)などのプロバイダーとの SSO を設定します。
SSO プロバイダーの追加
SSO プロバイダーを追加するには、次の手順を実行します。
-
Add Provider を選択します。
次の画像は、Add External Provider の手順を示しています。
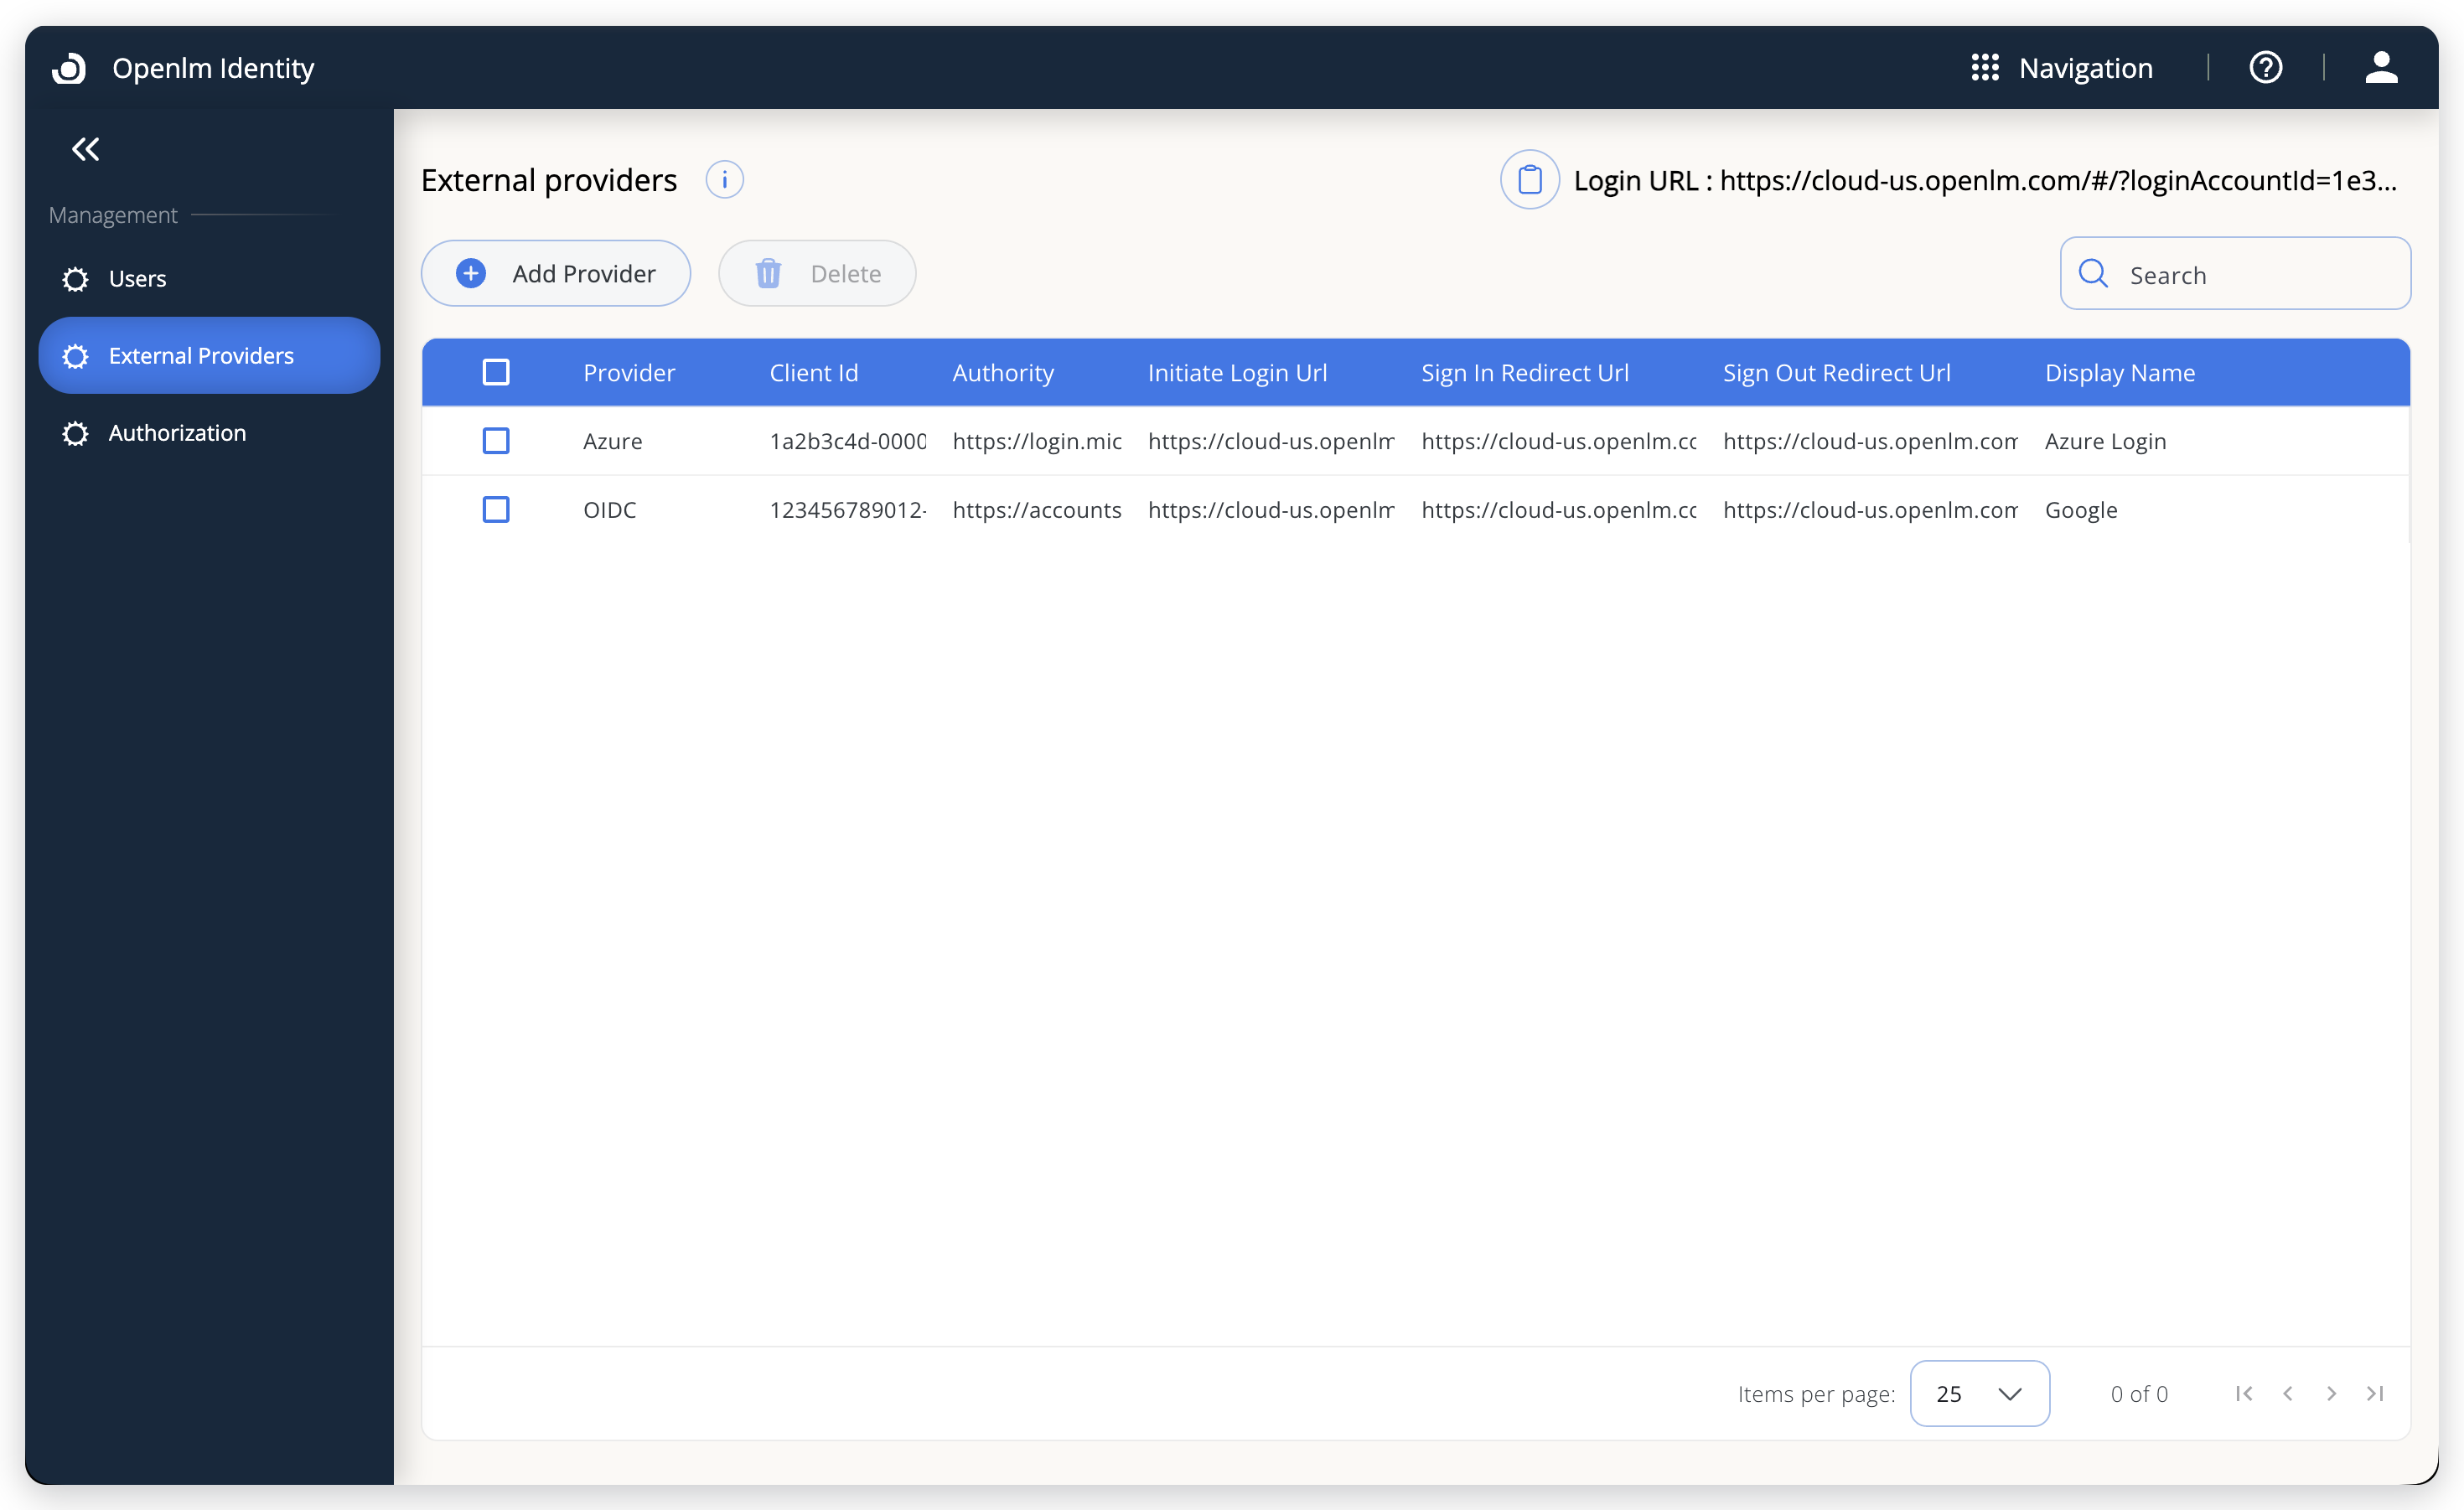 Identity の Add External Provider の手順
-
ドロップダウンリストから Okta、ADFS、Azure、OIDC のいずれかを選択します。
-
プロバイダー側のアカウントから、必要な情報を入力します。
- Client ID
- Client Secret
- Authority(例:
dev-12345678.okta.com) - Display Name
SSO プロバイダーの削除
既存の SSO 設定を削除するには、次の手順を実行します。
- 削除対象のプロバイダーを選択します。
- Delete を選択し、ダイアログで確定します。
SSO でサインインするには、アカウント ID とともに生成された Login URL を使用してアクセスします。
Client Acting
Client Acting 設定は、SSO 認証時に OpenLM Identity が IdP とどのように通信するかを決定します。次のいずれかを選択します。
- Authorization Code Flow(セキュア・推奨): トークンの安全な取り扱いが必要で、Implicit を許可しない IdP の場合に使用します。このオプションでは、認可コードで認証し、より高いセキュリティとリフレッシュトークンのサポートが得られます。
- Implicit Flow(基本): IdP が許可している場合のみ使用してください。トークンはブラウザを介して直接受け渡しされます。
設定前に、IdP がどの方式をサポートしているか IT またはセキュリティチームに確認してください。
次の画像は、Add External Provider ダイアログを示しています。
 Identity の Add External Provider ダイアログ
認可(Authorization)
OpenLM コンポーネントが Identity と認証できるようにするには、Authorization タブで認可ファイルを生成します。有効なファイルがないコンポーネントはアクセスが拒否されます。
認可ファイルの生成
認可ファイルを生成するには、次の手順を実行します。
-
Add Client を選択します。
-
クライアントタイプを選択します。
-
(任意)説明を追加します。
-
Save を選択します。
-
表示された client ID と secret をコピーするか、
.jsonとしてファイル全体をダウンロードします。次の画像は、認可ファイルの生成を示しています。
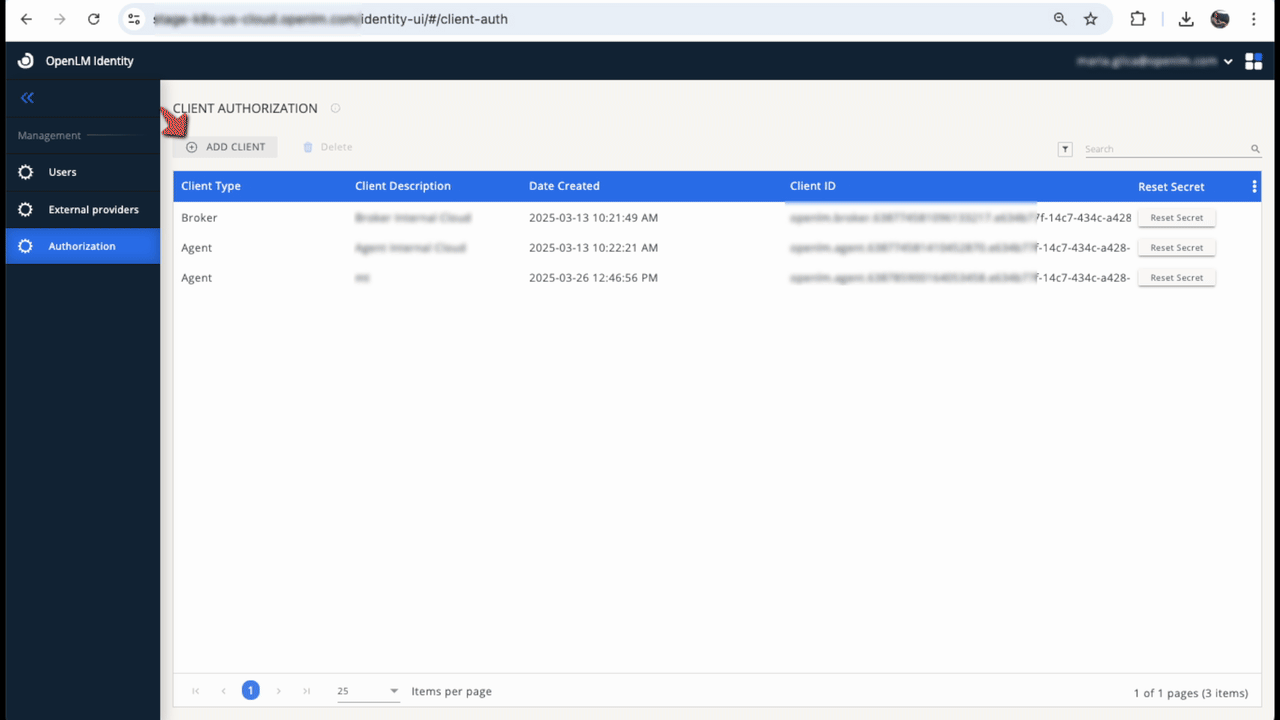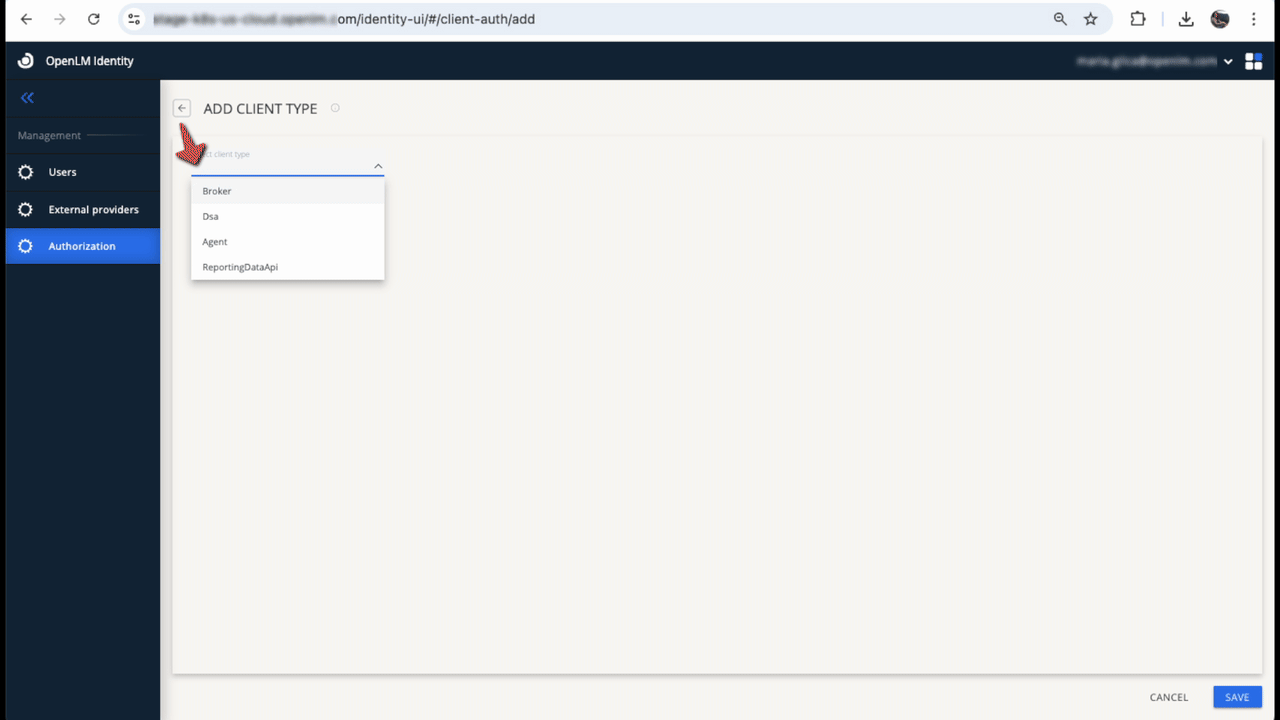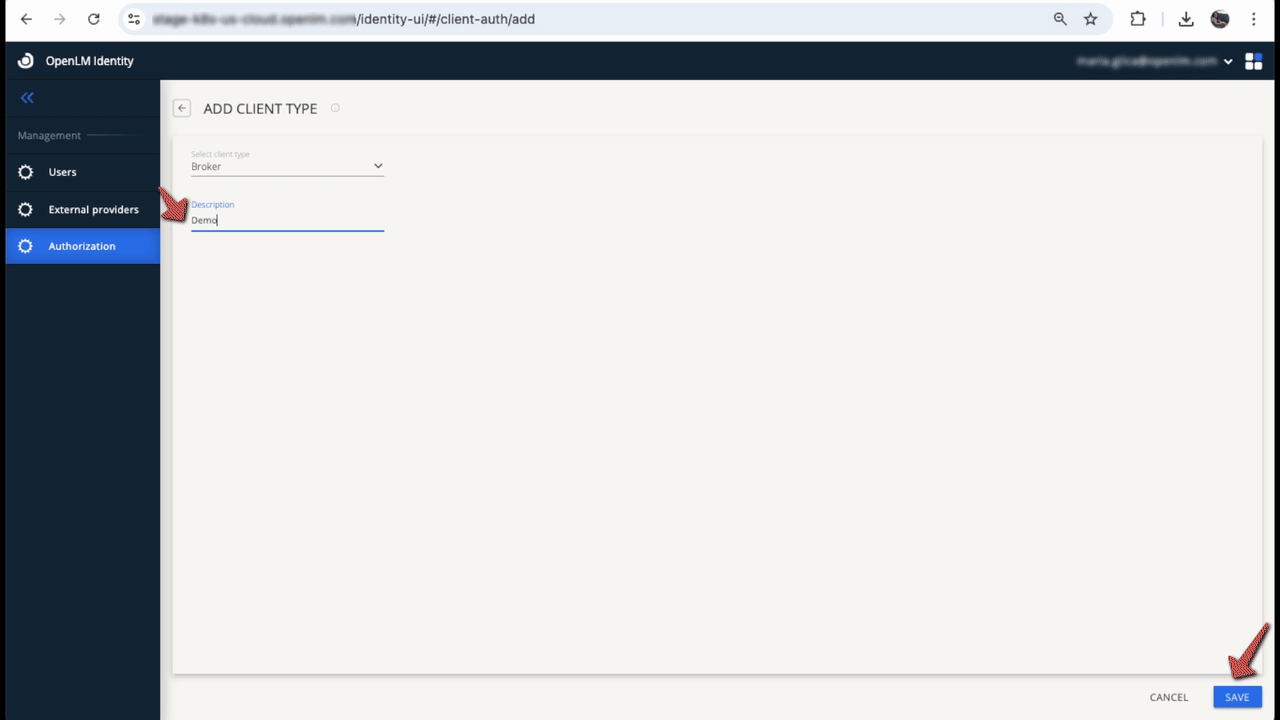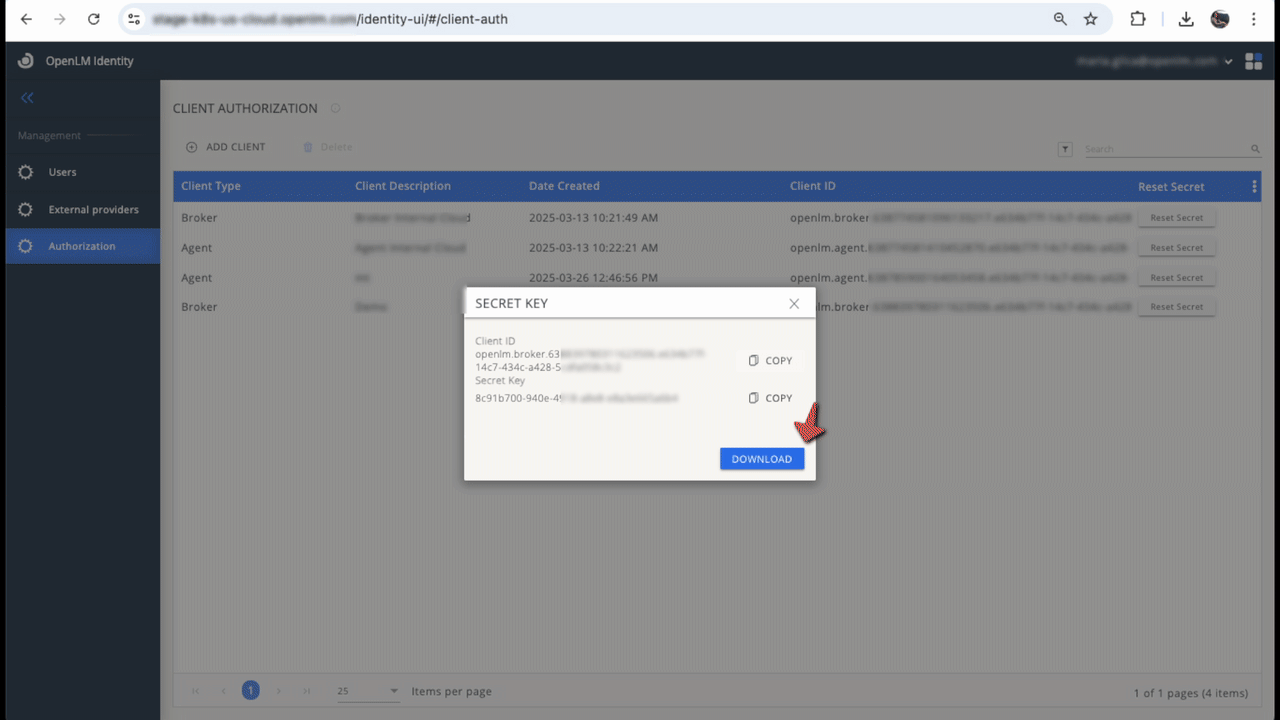 認可ファイルの生成
認可ファイルの削除
認可ファイルを削除すると、それを使用しているコンポーネントに影響します。
認可ファイルを削除すると、それを使用しているコンポーネントはシステムへのアクセス権を失います。
既存の認可ファイルを削除するには、次の手順を実行します。
- 対象の認可エントリを選択します。
- Delete を選択し、ダイアログで確定します。
クライアントシークレットのリセット
クライアントシークレットをリセットすると、それを使用しているコンポーネントに影響します。
シークレットをリセットすると、以前のシークレットは無効になり、それを使用しているコンポーネントはシステムに接続できなくなります。
クライアントシークレットをリセットするには、次の手順を実行します。
- 対象の認可エントリで Reset Secret を選択します。
- 確認ウィンドウで確定します。
- 新しいシークレットをコピーするか、新しい認可ファイルをダウンロードします。
ドキュメントチームは、大規模言語モデルを使ってこのページを下書きすることがあります。公開前に、テクニカルライターがすべてのページをレビューし、製品と照らし合わせて検証します。最終的な判断は人間が行います。