ユーザーとグループ (Users and Groups)
OpenLM Platform がライセンス使用状況を追跡する人、グループ、ワークステーションを管理するには、Users and Groups を開きます。重複した ID を結び付けるエイリアス、古くなったレコードのクリーンアップ、使用状況ダッシュボードも扱います。
これらのパネルには、手動入力、Directory Sync、Workstation Agent、ライセンス使用状況、CSV インポートなど複数のソースからレコードが取り込まれます。各グリッドは検索・フィルター・エクスポートに対応しています。Destination Systems は逆方向に働きます。Directory Sync の変更を Amazon S3 または Amazon SQS に転送するだけで、ここにレコードを追加することはありません。
レコードの種類ごとに操作するには、左側のナビゲーションでそのパネルを選択します。ナビゲーションは 2 つのグループで構成されています。
- Management
- Users: エンドユーザーのメイン一覧。
- Groups: ユーザーとワークステーションを階層で整理。
- Workstations: コンピューターのインベントリ。
- Email aliases: ユーザーに関連付ける代替メールアドレス。
- User aliases: プライマリユーザーに統合される副アカウント。
- IP range mapping: 送信元 IP からアクティビティをオフィス/地域に割り当て。
- Cleanup Manager: 未使用のレコードを完全に削除。
- Reporting
- Dashboard: ユーザーおよびプロジェクトの使用状況分析を埋め込み表示。
次のスクリーンショットは、Users パネルを示しています。Users and Groups を開いたときの既定の画面です。
 Users パネル。Users and Groups を開いたときの既定の画面。
はじめに
次の前提条件を確認します。
- Users and Groups はすべてのアカウントで既定で有効なので、有効化は不要です。
- レコードの作成・編集・インポート・削除には管理者権限が必要です。日常的な操作(検索、フィルター、エクスポート)は、サインインした任意のユーザーが利用できます。
Users and Groups を開くには、OpenLM Platform のヘッダーで Navigation(グリッドアイコン)、Users、Users and Groups の順に選択します。
関連する作業については、Directory Sync と Destination Systems を参照してください。
Users
ユーザーの追加、編集、無効化、グループ化を行うには、Users を開きます。OpenLM Platform が認識しているすべてのユーザーのメイン一覧です。ここからユーザーの追加、プロフィール情報の編集、有効化/無効化、グループメンバーシップの管理、エイリアスの関連付けを行えます。
Users パネルでは、次のコントロールを使用します。
- Add User: Add User 画面を開きます。
- Disable / Enable: 選択したユーザーを無効化/再有効化します。
- Show disabled: 無効化されたユーザーを一覧に含めます。
- Import records: CSV をアップロードしてユーザーを一括で追加/更新します。
- Export records: 一覧を CSV または PDF でダウンロードします。
- Refresh: 一覧を再読み込みします。
- Filter: 列ごとのフィルターを有効にします。
- Search: ユーザー名・氏名・メール・ソース・既定グループを横断して検索します。
- Columns menu: 列の表示/非表示を切り替えます(⋮ アイコン)。
Users グリッドではユーザーの有効化/無効化のみを行い、完全に削除することはありません。ユーザーを完全に削除するには Cleanup Manager を使用します。
ユーザーを追加する
監視対象ユーザーを追加するには、Add User を使用します。監視対象ユーザーは、OpenLM Platform がライセンス使用状況を追跡する人々です。OpenLM Platform にサインインすることはありません。OpenLM Platform の UI 用のサインインアカウントを作成するには、代わりに Identity を参照してください。
-
Add User を選択します。
-
Username、Email、First Name、Last Name を入力します。
これらのフィールドは必須です。
-
すぐにユーザーを有効化する場合は、Enable をオンのままにします。
-
(任意)General タブで、Title、Display Name、Phone、Mobile Phone、Country、Description、Department、Office を入力します。
-
Save を選択します。
ユーザーはソース Manual Entry で一覧に表示されます。
次のスクリーンショットは、Add User 画面を示しています。
 Add User 画面。必須の ID フィールドがフォーム上部にあります。
Username はユーザーのキーであり、作成後に変更することはできません。
ユーザーをグループに追加する
ユーザーをグループに追加するには、ユーザーを編集します。
- Add/Edit User 画面で、Groups タブを開きます。
- Add To Group を選択します。
- Include To Group ダイアログで、1 つ以上のグループを選択します。
- Add を選択します。
- (任意)ユーザーの既定グループ(レポートで使用)を指定するには、Set As Default を選択します。
- (任意)選択したグループからユーザーを解除するには、Remove を選択します。
次のスクリーンショットは、Groups タブを示しています。
 ユーザーが所属するグループを選択する。
メンバーシップの変更はフォーム上で一時的に保持され、Save を選択したときにまとめて保存されます。
ユーザーにエイリアスを関連付ける
ユーザーの編集中に代替アカウントやメールアドレスをリンクするには、Add/Edit User 画面の User Aliases タブと Email Aliases タブを使用します。エイリアスを入力または選択して Add を選択し、ユーザーを保存します。同じ関連付けは、独立した User aliases パネルおよび Email aliases パネルから一括で管理することもできます。
ユーザーを編集する
ユーザーを編集するには、次の手順を実行します。
- ユーザーの行にある Edit(鉛筆)アイコンを選択します。
- 任意のフィールドを更新します。
- Save を選択します。
ユーザーを無効化または有効化する
ユーザーを無効化または再有効化するには、次の手順を実行します。
- ユーザーのチェックボックスを選択します。
- Disable を選択します。再有効化するには Enable を選択します。
これらの変更は即座に反映されます。
ユーザーをインポートする
ユーザーをインポートするには、次の手順を実行します。
- Import records を選択します。
- CSV ファイルを選択します。
- プレビューを確認します。
- Import を選択します。
照合は Username で行われ、未知のユーザー名は作成され、既存のものは更新されます。インポートのテンプレートには Export records to CSV のレイアウトを使用してください。
Groups
ユーザーとワークステーションをグループに整理するには、Groups を開きます。グループは親子階層を構成します。グループはフラットなグリッド、または展開可能なツリーとして参照でき、選択したグループのメンバーを確認できます。
2 つのシステムグループは常に存在します。これらは編集も削除もできません。
- OpenLM_Groups: グループツリーのルート。
- OpenLM_Everyone: すべてのユーザーを含みます。
次のスクリーンショットは、Groups パネルを示しています。
 ツリー表示の Groups パネル。ツリーの横に、選択したグループのメンバーが表示されます。
グループの表示と確認
グループを確認するには、次のオプションを使用します。
- View By で Grid view(Group、Source、Status のフラットな一覧)と Tree view(グループ階層)を切り替えます。ツリー表示ではノードを展開してサブグループを読み込みます。
- グループを選択すると右側のパネルに反映され、Selected group users と Selected group workstations の 2 つのタブが表示されます。
- Show disabled をオンにすると無効化されたグループも含まれます。
グループを追加または編集する
グループを追加または編集するには、次の手順を実行します。
- Add Group(または行の Edit 鉛筆)を選択して、Add/Edit Group 画面を開きます。
- グループを作成する場合は、Group Name を入力します。
- (任意)Parent Group を選択します。
- Enable の状態を設定します。
- Users タブと Workstations タブで、メンバーを追加または削除します。
- Save を選択します。
グループを削除する
グループを削除するには、次の手順を実行します。
- グループを選択します。
- Delete を選択します。
- 確認します。
子グループは削除されず、リンク解除(切り離し)されます。グループを残したまま使用を停止するには、代わりに Disable を選択します。
Workstations
OpenLM Platform が認識しているコンピューターを管理するには、Workstations を開きます。各レコードには Hostname、IP、Source が表示されます。
次のスクリーンショットは、Workstations パネルを示しています。
 Workstations のインベントリ。
次のコントロールを使用します。
- Add Workstation: ワークステーションを手動で作成します。Hostname は必須で、レコードの作成後は読み取り専用になります(ワークステーションのキーです)。
- Delete: 確認後、選択したワークステーションを削除します。
- Import records / Export records: CSV から一括インポート、または CSV/PDF へエクスポートします。
- Refresh、Filter、Search(ホスト名と IP を対象)は他のパネルと同様に機能します。
DNS 解決スケジュールとエイリアス統合
ホスト名からワークステーションの IP アドレスを定期的に更新する(ドメインネームシステム、DNS による名前解決)、または重複したユーザーを自動的に統合するには、独立した Data Management 設定ページを開きます。2 つのオプションがあり、まとめて保存されます。
- Resolve workstation name every day: 設定した時刻に毎日、ホスト名からワークステーションの IP アドレスを更新します。
- Automatic user aliases merge: ユーザーの作成時または更新時に、ユーザー名とメールアドレスが一致する既存のユーザーを OpenLM Platform がバックグラウンドで自動的に検索し、1 人をプライマリユーザーとして統合します。残りはそのユーザーの**ユーザーエイリアス** になります。
Email aliases
ユーザーに代替メールアドレスをリンクするには、Email aliases を開きます。メールエイリアスは、ユーザーの代替メールアドレスです。このパネルでは、エイリアスとそのユーザーとの関連付けを管理します。エイリアスは、未割り当て(まだユーザーにリンクされていない)か、ちょうど 1 人のユーザーに割り当て済みのいずれかです。
次のスクリーンショットは、Email aliases パネルを示しています。
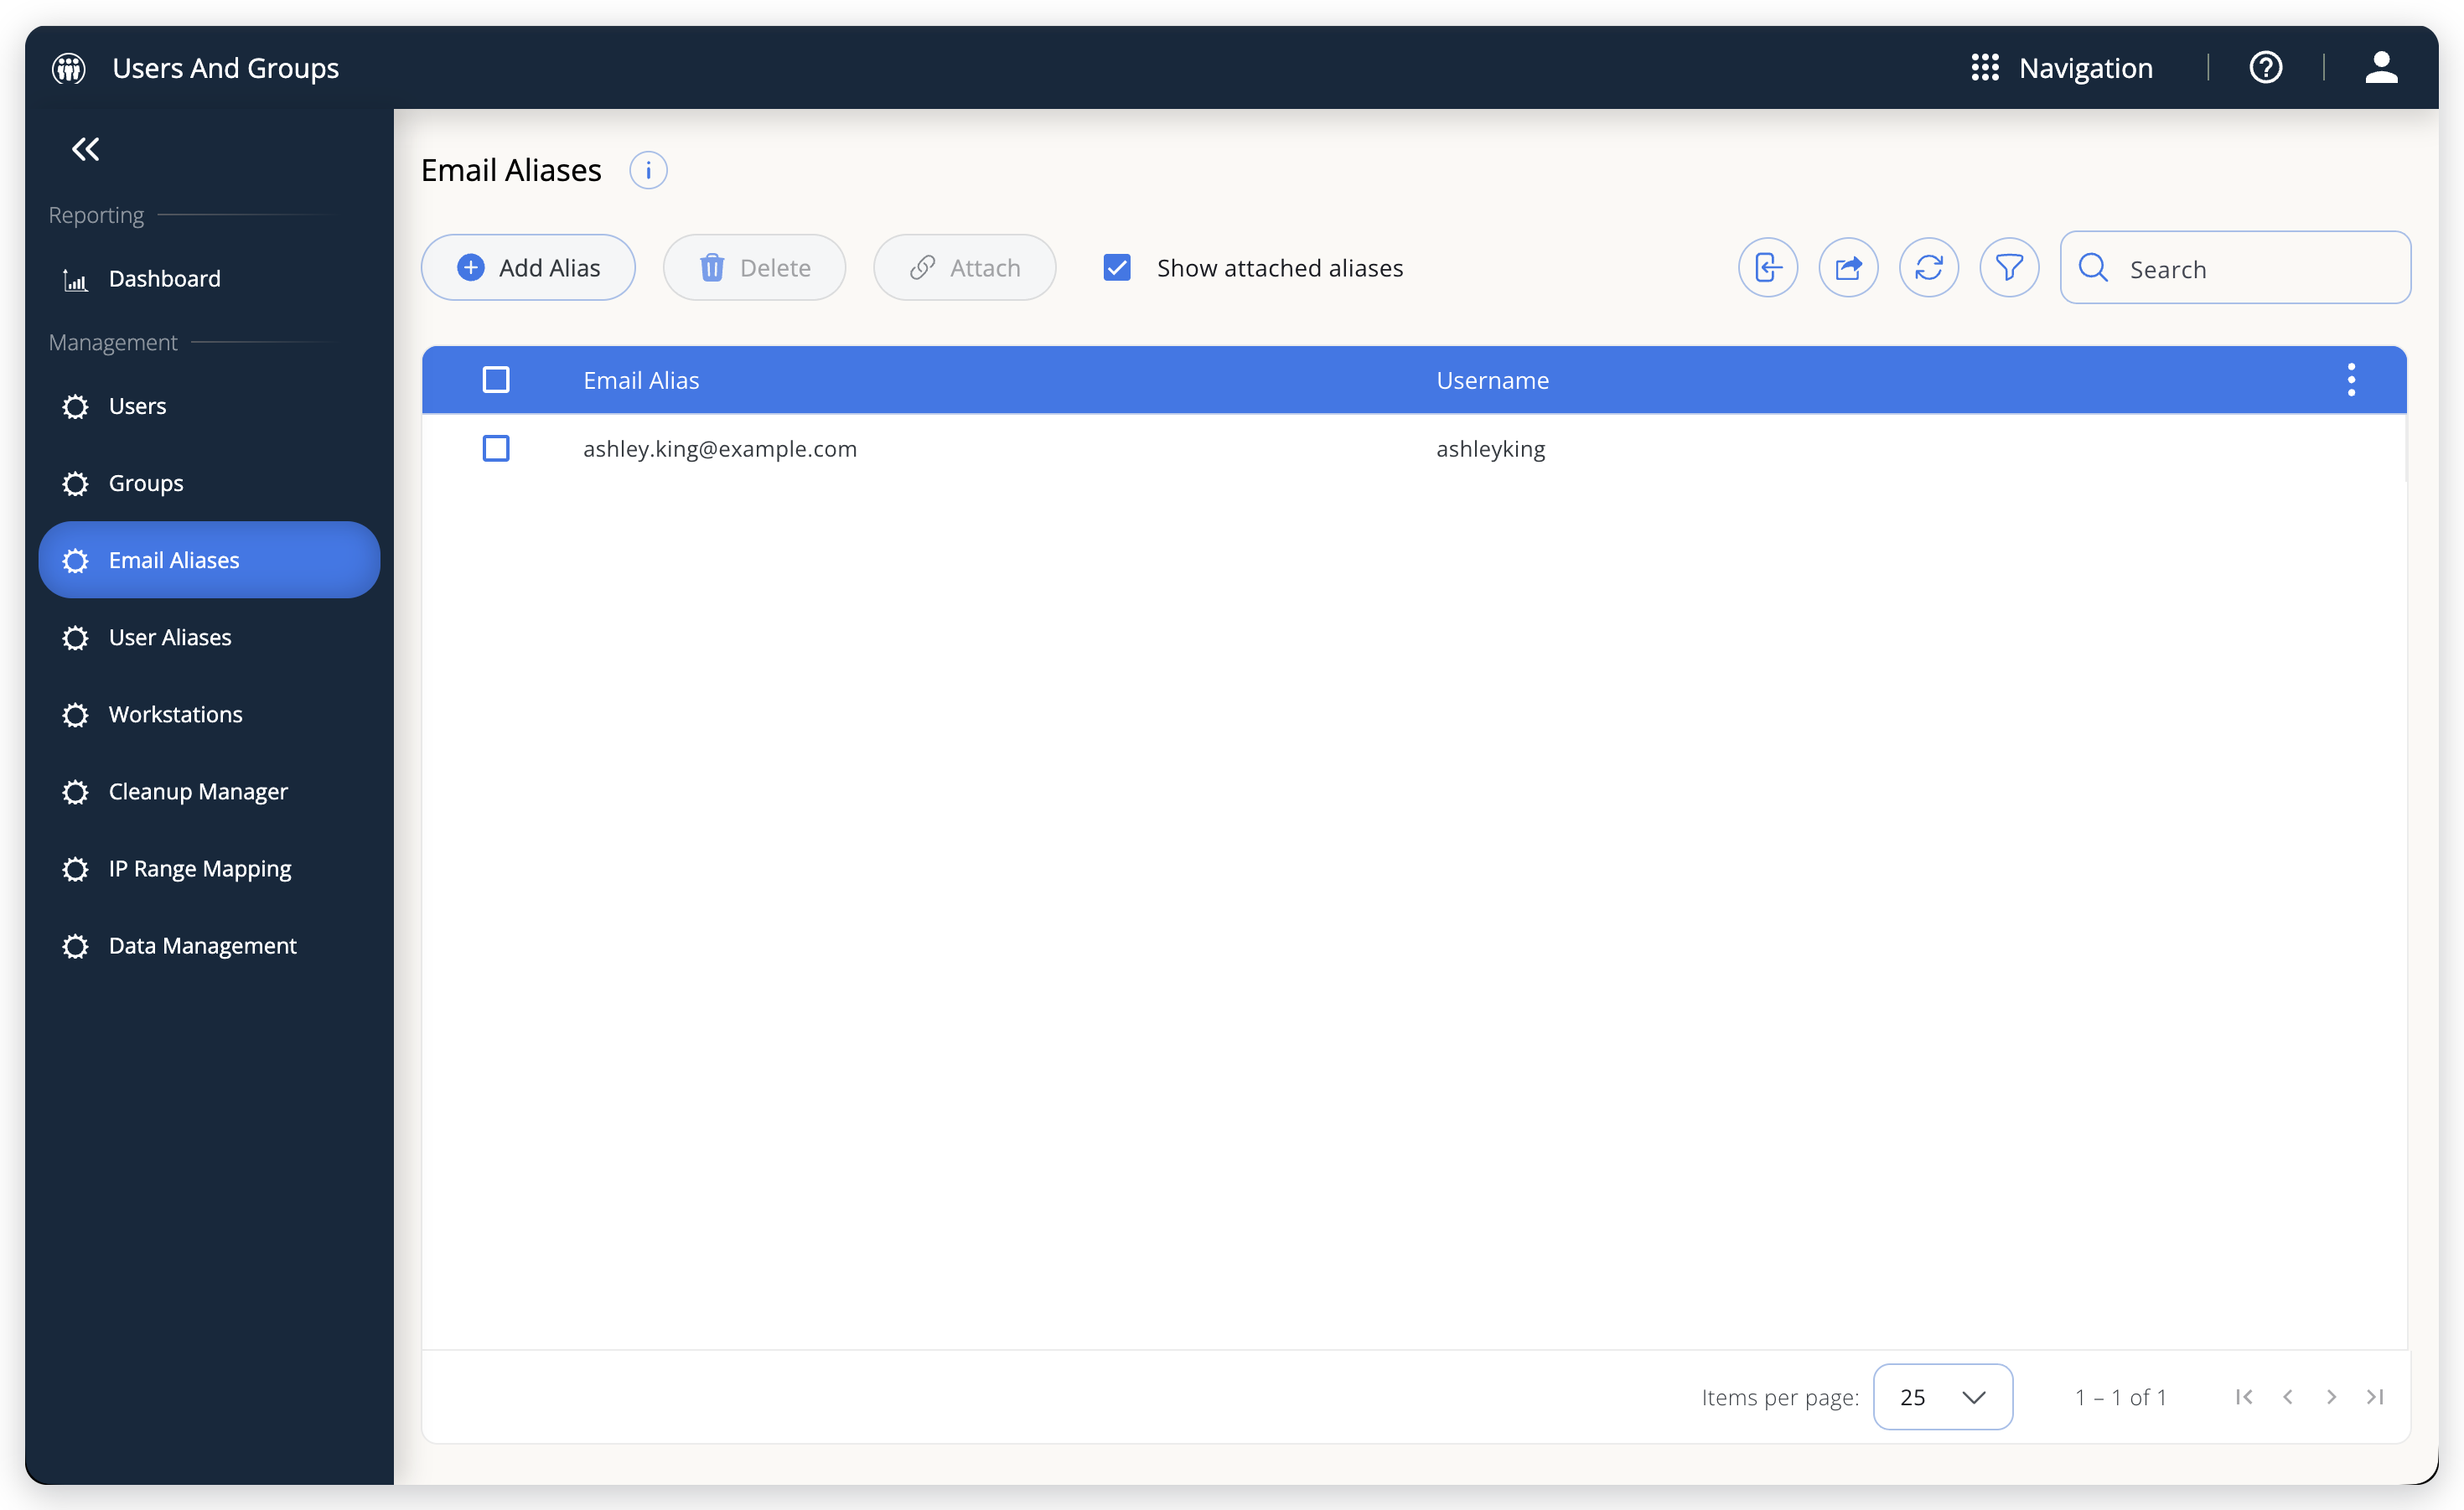 ユーザーに割り当てられたエイリアスを表示する Email aliases パネル。
既定では、グリッドには未割り当てのエイリアスのみが表示されます。すべて表示するには、Show attached aliases を選択します。次のコントロールを使用します。
- Add alias: エイリアスを作成し、任意でユーザーに割り当てます。
- Attach / Detach: 選択したエイリアスをユーザーにリンクするか、関連付けを解除します。解除してもエイリアスはユーザーなしの状態でシステムに残ります。
- Delete: 選択したエイリアスを完全に削除します。
- Import / Export: CSV からエイリアスをインポート(Username 列と Email 列でユーザーに割り当て)するか、全一覧を CSV/PDF へエクスポートします。
User aliases
1 人のアカウントを統合し、すべてのエイリアスアカウントのライセンス使用状況をその 1 人に割り当てるには、User aliases を開きます。このパネルは、ユーザーの副アカウントを 1 人のプライマリユーザーの下に統合します。プライマリユーザーのグリッドには、プライマリユーザーと各自のエイリアス数が一覧表示されます。プライマリユーザーを選択すると、割り当てられたエイリアスと、システムが提案する候補が表示されます。
次のスクリーンショットは、User aliases パネルを示しています。
 プライマリユーザーと、そのエイリアスおよび提案候補を表示する User aliases パネル。
次のコントロールを使用します。
- Attach / Detach: 副アカウントをプライマリユーザーにリンクするか、解除します。このパネルは、可能性の高い候補も一覧表示できます。確認するには、行の (N suggested aliases)(N は提案されたエイリアスの数)または Check suggested aliases を選択します。
- Show primary with available suggested only: 提案が保留中のプライマリのみに一覧を絞り込みます。
- Delete: 選択したプライマリユーザーのエイリアスグループ全体を削除します。
- Export CSV: エイリアスのマッピングをダウンロードします。
エイリアスを関連付けると、その使用状況がプライマリユーザーに集約されるよう、エイリアスアカウントは無効化されます。解除するとアカウントは再び有効になります。表示される確認ダイアログで変更を確認します。
IP range mapping
送信元 IP に基づいてアクティビティを場所に割り当てるには、IP レンジマッピングを追加します。IP レンジマッピングは、IP アドレスの範囲をオフィス・国・地域に関連付けます。これらのマッピングは、場所およびコンプライアンスのレポートに使用されます。
次のスクリーンショットは、マッピングのフォームを示しています。
 IP レンジマッピングの定義。地域は国から導出されます。
マッピングを追加するには、次の手順を実行します。
-
Add Mapping を選択します。
-
Office name を入力します。
-
Country を選択します。
Region は国から導出されます。
-
IP Range Start と IP Range End を入力します。
-
(任意)Description を入力します。
-
Enabled をオンのままにします。
-
Save を選択します。
マッピングを無効化または削除する
マッピングを削除せずに使用を停止するには、対象を選択して Disable を選択します。無効化されたマッピングはコンプライアンスレポートから除外されます。表示するには、Show disabled をオンにします。Delete は選択したマッピングを完全に削除します。
Cleanup Manager
未使用のユーザー、グループ、またはワークステーションを完全に削除するには、Cleanup Manager を使用します。各レコードの作成方法(作成ソース)でフィルターします。Queue(待機中または実行中のジョブ)と History(完了したジョブ)の 2 つのタブがあります。
次のスクリーンショットは、Queue タブを示しています。
 Queue タブの Cleanup Manager。
クリーンアップを実行する
クリーンアップを実行するには、次の手順を実行します。
- Run New Cleanup を選択します。
- Target Entity を選択します。Users、Groups、Workstations のいずれかです。
- 1 つ以上の Entity Creation Sources(または All)を選択します。Directory Sync、License Usage、Manual Entry、System、Workstation Agent、Legacy、CSV、API のいずれかです。
- 警告バナーと、削除される内容を正確に説明する Summary を確認します。
- RUN を選択します。
- 確認ダイアログで、10 秒間のカウントダウンを待ちます。
- CONFIRM を選択します。
次のスクリーンショットは、このフォームを示しています。
 Run New Cleanup フォーム。Summary に削除される内容が明示されます。
削除されたレコードは復元できません。Users と Workstations では、使用状況データのないレコードのみが削除されます。Groups では、選択したソースを持つすべてのグループが削除され、その中のユーザーやワークステーションは OpenLM_Everyone に再割り当てされます。
ジョブを停止するには、Queue タブで対象を選択して Cancel を選択します。キュー全体をクリアするには、Cancel All を選択します。
Dashboard
テナントのユーザーおよびプロジェクトの使用状況を確認するには、Dashboard を開きます。User and Project Insights 分析レポートを埋め込み表示し、ユーザーおよびプロジェクトに関する使用状況を読み取り専用で一目で確認できます。クラウドでホストされている OpenLM Platform でのみ利用できます。
次のスクリーンショットは、Dashboard を示しています。
 埋め込み表示された使用状況ダッシュボード。
レポートは Group Usage Report で開き、Project Usage Report、Project Report、User Details のタブがあります。左側のフィルター(期間、Server Name、Vendor、License Type、Feature Name、Software Name など)で表示内容を絞り込めます。選択したフィルターに対して使用状況が収集されていない場合、ビジュアルには No data と表示されます。
ドキュメントチームは、大規模言語モデルを使ってこのページを下書きすることがあります。公開前に、テクニカルライターがすべてのページをレビューし、製品と照らし合わせて検証します。最終的な判断は人間が行います。